Bonsoir duster,
Bienvenue sur Security-X
Niveau sécurisation du compte, est-ce que le mot de passe utilisé était différent à chaque fois ?
L'adresse mail aussi ?
Est-ce qu'une autre personne a accès à ce pc ?
à faire ensuite :
Task: {1B468300-20F3-426D-BE84-62F87F371E02} - System32\Tasks\{212F1029-7CFA-4972-AF93-2EE064F9B40F} => pcalua.exe -a H:\winrar_330_fr_corporate_spartateur\winrar_330_fr_corporate_spartateur.exe -d H:\winrar_330_fr_corporate_spartateur
L'utilisation de produit cracké ou activé illégalement est une porte grande ouverte au piratage ...
Désinstalle tout logiciel cracké sur ce systèmeNous avons aussi des infections par adwares, logiciels publicitaires installés "
volontairement", car les utilisateurs de ce pc ne sont pas assez vigilants, et ne décochent pas les sponsors proposés avec l'installation de certains programmes "gratuits".
1) Désinstalle les programmes suivants dans ta liste des programmes (si présents) :Note : Si tu rencontres une erreur passe au suivant et poursuis la procédure- Google Toolbar for Internet Explorer (barre d'outil, sauf réel intérêt)
-
Norton 360 Premier (doublon avec Avast!, peut causer ralentissements et plantages)
-
DealPly (adware)
-
DealPly (remove only) (idem)
-
WebAdSystem (idem)
- Ouvre le Bloc-notes (Démarrer => Tous les programmes => Accessoires => Bloc-notes)
- Copie/colle la totalité du contenu de la zone Code ci-dessous dans le Bloc-notes
start
CreateRestorePoint:
CloseProcesses:
Task: {074DA268-9153-4461-9995-08B9FFDB0350} - System32\Tasks\BoxSoftwareUpdate => C:\ProgramData\BoxUpdChk\updchk.exe [2013-08-16] () <==== ATTENTION
Task: {0EE383C1-39A2-4513-A574-820B097A8F57} - System32\Tasks\LaunchApp => C:\Program Files (x86)\MyPC Backup\MyPC Backup.exe <==== ATTENTION
Task: {32F0021A-FB5D-4317-92AE-AF4E8433D6FC} - System32\Tasks\spmonitor => C:\Program Files (x86)\Uniblue\SpeedUpMyPC\spmonitor.exe <==== ATTENTION
Task: {553AE050-F1F1-4D0B-9F10-769942667CE0} - System32\Tasks\DealPly => C:\Users\Cubedo\AppData\Roaming\DealPly\UPDATE~1\UPDATE~1.EXE <==== ATTENTION
Task: {5FE14B59-BDBF-46F8-BEA8-362CA168C033} - System32\Tasks\DealPlyUpdate => C:\Program <==== ATTENTION
Task: {BD1A59FC-9857-422E-A8F5-B074B4A5D6E9} - System32\Tasks\SpeedUpMyPC => C:\Program Files (x86)\Uniblue\SpeedUpMyPC\sump.exe <==== ATTENTION
Task: C:\Windows\Tasks\SpeedUpMyPC.job => C:\Program Files (x86)\Uniblue\SpeedUpMyPC\sump.exe <==== ATTENTION
Task: C:\Windows\Tasks\spmonitor.job => C:\Program Files (x86)\Uniblue\SpeedUpMyPC\spmonitor.exe�Cubedo��0Ý����4����C^å.lD <==== ATTENTION
AlternateDataStreams: C:\ProgramData\Temp:373E1720
AlternateDataStreams: C:\ProgramData\Temp:93DE1838
AlternateDataStreams: C:\ProgramData\Temp:ABE89FFE
AlternateDataStreams: C:\ProgramData\Temp:D346F792
FirewallRules: [TCP Query User{C1443DD8-050E-4D5E-92F6-D06A38FD1B75}C:\users\cubedo\appdata\roaming\nosibay\bubble dock\bubble dock.exe] => (Block) C:\users\cubedo\appdata\roaming\nosibay\bubble dock\bubble dock.exe
FirewallRules: [UDP Query User{72CFF792-B270-4BE0-BD0E-8ED316A14DBC}C:\users\cubedo\appdata\roaming\nosibay\bubble dock\bubble dock.exe] => (Block) C:\users\cubedo\appdata\roaming\nosibay\bubble dock\bubble dock.exe
HKLM-x32\...\Run: [WebAdSystem] => C:\Program Files (x86)\WebAdSystem\WebAdSystem.exe [860016 2013-10-20] (KalityWeb)
AppInit_DLLs: C:\PROGRA~2\SearchProtect\SearchProtect\bin\SPVC64Loader.dll => Pas de fichier
AppInit_DLLs-x32: C:\PROGRA~2\SearchProtect\SearchProtect\bin\SPVC32Loader.dll => Pas de fichier
C:\Program Files (x86)\MyPC Backup
C:\ProgramData\BoxUpdChk
C:\Program Files (x86)\Uniblue
C:\Users\Cubedo\AppData\Roaming\DealPly
C:\users\cubedo\appdata\roaming\nosibay
C:\PROGRA~2\SearchProtect
GroupPolicy: Restriction - Chrome <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
CHR HKU\S-1-5-21-950939800-3133640427-4003001022-1000\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = hxxp://www.nationzoom.com/?type=hp&ts=1387712815&from=tugs&uid=395049983_1052515_68C8C7DE
HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = hxxp://www.nationzoom.com/web/?type=ds&ts=1387712815&from=tugs&uid=395049983_1052515_68C8C7DE&q={searchTerms}
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = hxxp://www.nationzoom.com/?type=hp&ts=1387712815&from=tugs&uid=395049983_1052515_68C8C7DE
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = hxxp://www.nationzoom.com/web/?type=ds&ts=1387712815&from=tugs&uid=395049983_1052515_68C8C7DE&q={searchTerms}
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxp://www.nationzoom.com/web/?type=ds&ts=1387712815&from=tugs&uid=395049983_1052515_68C8C7DE&q={searchTerms}
SearchScopes: HKLM -> {014DB5FA-EAFB-4592-A95B-F44D3EE87FA9} URL = hxxp://groovorio.com/results.php?f=4&q={searchTerms}&a=grv_bndl2_14_26&cd=2XzuyEtN2Y1L1QzutDtDtByCtB0DyEzz0AyEyC0A0CyB0D0EtN0D0Tzu0StCtDtDzytN1L2XzutAtFtBtFtCtFtDtN1L1Czu1N1C2X1V1S1G1Q1ItB1VtCyE1VtByCtN1L1G1B1V1N2Y1L1Qzu2SyCtAyCtBtDtA0AtCtGyE0F0BtBtGyEtDtBtAtG0D0AtA0EtGyEyC0C0E0A0A0C0FzytCtAzz2QtN1M1F1B2Z1V1N2Y1L1Qzu2StCtC0DyCtAyDyDyCtG0DyDzyyBtGyEtD0BtCtGzztAtCtCtGyByEyB0CyBzy0D0DtAyB0EyB2Q&cr=721319801&ir=
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxp://www.nationzoom.com/web/?type=ds&ts=1387712815&from=tugs&uid=395049983_1052515_68C8C7DE&q={searchTerms}
SearchScopes: HKLM -> {CC865B26-C31D-4D23-B17B-96548EEF03F6} URL =
SearchScopes: HKLM-x32 -> {006ee092-9658-4fd6-bd8e-a21a348e59f5} URL = hxxp://feed.snapdo.com/?publisher=AirInstaller&dpid=AirInstaller&co=FR&userid=a77caa03-8a65-29dd-706c-e8921051230d&searchtype=ds&q={searchTerms}&installDate=01/01/2014
SearchScopes: HKU\.DEFAULT -> {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} URL =
SearchScopes: HKU\S-1-5-21-950939800-3133640427-4003001022-1000 -> {006ee092-9658-4fd6-bd8e-a21a348e59f5} URL = hxxp://feed.snapdo.com/?publisher=AirInstaller&dpid=AirInstaller&co=FR&userid=a77caa03-8a65-29dd-706c-e8921051230d&searchtype=ds&q={searchTerms}&installDate=01/01/2014
SearchScopes: HKU\S-1-5-21-950939800-3133640427-4003001022-1000 -> {CC865B26-C31D-4D23-B17B-96548EEF03F6} URL = hxxp://search.conduit.com/Results.aspx?ctid=CT3323130&octid=EB_ORIGINAL_CTID&SearchSource=58&CUI=&UM=4&UP=SP1310EA48-2A86-4726-9B4C-A73CD3407934&q={searchTerms}&SSPV=
BHO-x32: Pas de nom -> {4B6ACEA2-308A-4876-AD36-57CEC5B4FCC7} -> Pas de fichier
Toolbar: HKLM - Pas de nom - {ae07101b-46d4-4a98-af68-0333ea26e113} - Pas de fichier
Toolbar: HKLM-x32 - Pas de nom - {ae07101b-46d4-4a98-af68-0333ea26e113} - Pas de fichier
FF NewTab: hxxp://search.conduit.com/?ctid=CT3323130&octid=EB_ORIGINAL_CTID&SearchSource=69&CUI=&SSPV=&Lay=1&UM=4&UP=SP1310EA48-2A86-4726-9B4C-A73CD3407934
FF Homepage: hxxp://www.msn.com/?pc=SL5M&ocid=SL5MDHP&osmkt=fr-fr
hxxp://groovorio.com/?f=1&a=grv_bndl2_14_26&cd=2XzuyEtN2Y1L1QzutDtDtByCtB0DyEzz0AyEyC0A0CyB0D0EtN0D0Tzu0StCtDtDzytN1L2XzutAtFtBtFtCtFtDtN1L1Czu1N1C2X1V1S1G1Q1ItB1VtCyE1VtByCtN1L1G1B1V1N2Y1L1Qzu2SyCtAyCtBtDtA0AtCtGyE0F0BtBtGyEtDtBtAtG0D0AtA0EtGyEyC0C0E0A0A0C0FzytCtAzz2QtN1M1F1B2Z1V1N2Y1L1Qzu2StCtC0DyCtAyDyDyCtG0DyDzyyBtGyEtD0BtCtGzztAtCtCtGyByEyB0CyBzy0D0DtAyB0EyB2Q&cr=721319801&ir=
FF user.js: detected! => C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\user.js [2014-10-06]
FF SearchPlugin: C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\searchplugins\conduit-search.xml [2014-05-12]
FF SearchPlugin: C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\searchplugins\Groovorio.xml [2015-02-10]
FF SearchPlugin: C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\searchplugins\trovi-search.xml [2014-07-01]
FF SearchPlugin: C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\searchplugins\Web Search.xml [2014-01-04]
FF Extension: Toolbar Gnoosi - C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\Extensions\toolbar@gnoosi.net [2013-11-18] [non signé]
FF Extension: Pas de nom - C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\Extensions\toolbar@muzeen.com [2015-09-23] [non signé]
FF Extension: Groovorio - C:\Users\Cubedo\AppData\Roaming\Mozilla\Firefox\Profiles\pk0q9guq.default-1359480493414\Extensions\{73843edf-1075-4a55-947c-e13e0dc9349e} [2015-02-10] [non signé]
FF Extension: Pas de nom - C:\Program Files (x86)\Mozilla Firefox\extensions\ffxtlbr@babylon.com [2013-05-14] [non signé]
FF HKU\S-1-5-21-950939800-3133640427-4003001022-1000\...\Firefox\Extensions: [{45DAE4F8-7B1C-BD43-EB4E-BC6BFB35675F}] - C:\Program Files (x86)\Buzz-it\161.xpi
FF Extension: Pas de nom - C:\Program Files (x86)\Buzz-it\161.xpi [2014-05-03] [non signé]
C:\Program Files (x86)\Buzz-it
CHR Extension: (Hvu) - C:\Users\Cubedo\AppData\Local\Google\Chrome\User Data\Default\Extensions\lhgdnjphdcbbfndjicidbpinjfacpalo [2015-11-06]
CHR HKLM\...\Chrome\Extension: [iikflkcanblccfahdhdonehdalibjnif] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-950939800-3133640427-4003001022-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [fcfenmboojpjinhpgggodefccipikbpd] - hxxps://clients2.google.com/service/update2/crx
CHR HKLM-x32\...\Chrome\Extension: [iikflkcanblccfahdhdonehdalibjnif] - hxxps://clients2.google.com/service/update2/crx
R2 EZ Software Updater; C:\Program Files (x86)\EZ Software Updater\EZ Software Updater.exe [220672 2014-09-07] () [Fichier non signé] <==== ATTENTION
C:\Program Files (x86)\EZ Software Updater
S2 BackupStack; C:\Program Files (x86)\MyPC Backup\BackupStack.exe [X] <==== ATTENTION
S2 CltMngSvc; C:\PROGRA~2\SearchProtect\Main\bin\CltMngSvc.exe [X]
S2 ProtectMonitor; C:\monitorsvc.exe [X] <==== ATTENTION
C:\monitorsvc.exe
2013-05-14 19:49 - 2013-05-14 19:54 - 0001264 _____ () C:\Users\Cubedo\AppData\Roaming\Bubble Dock.boostrap.log
2013-05-14 19:50 - 2014-01-04 16:54 - 0028654 _____ () C:\Users\Cubedo\AppData\Roaming\Bubble Dock.installation.log
Removeproxy:
EmptyTemp:
end- Enregistre le fichier sur ton Bureau (au même endroit que FRST) sous le nom fixlist.txt
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur FRST.exe
/!\ Sous Vista, Windows 7 et 8, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique une seule fois sur Corriger et patiente le temps de la correction
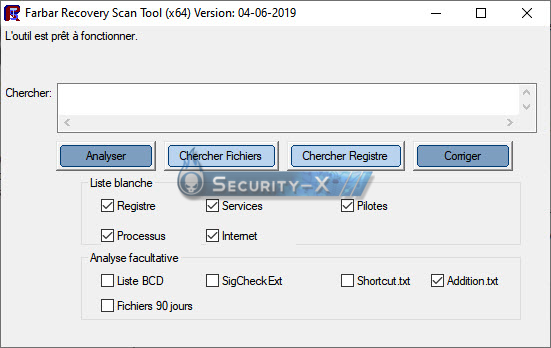
- Le pc va demander à redémarrer, accepte.
- L'outil va créer un rapport de correction Fixlog.txt. Poste ce rapport dans ta réponse.
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnement et endommager Windows /!\
3) Télécharge AdwCleaner (de Xplode) sur ton Bureau.- Double-clique sur adwcleaner.exe pour lancer le programme.
(Utilisateur de Vista/Windows 7/8, clique-droit sur le fichier adwcleaner.exe -> Exécuter en tant qu'administrateur)
- Dans la fenêtre principal, choisis l'option Scanner.
- Attend la fin de la recherche puis clique sur l'option Rapport.
- Un fichier texte apparaitra (sinon, il est situé ici C:\AdwCleaner[Sx].txt). Poste-le dans ta prochaine réponse.
- Ferme le programme, valide l'avertissement au besoin.
- Pour les rapports, merci d'utiliser ce service de rapport en ligne : dépose le fichier via "parcourir" et poste simplement le lien obtenu dans ta réponse.
Une aide à l'utilisation ici





