Bonjour,
Cette clé de licence Office n'avait pas été sauvegardée nulle part ? au moins sur support papier ?
Office doit être activé légalement.
Le piratage et activation illégale n'est pas une pratique sécuritaire et peut engendrer divers problèmes et infections.
D'autre part, les outils de désinfection que nous utilisons sont puissants et peuvent avoir des effets inattendus sur des systèmes et logiciels illégaux.
En tout état de cause, nous ne serions être tenus responsables des éventuelles conséquences.
Attention aussi aux téléchargements illégaux !
Tu appliques les procédures dans l'ordre où elles sont présentées.
/!\ Les outils ne doivent être lancés qu'une seule fois afin de ne pas fausser les rapports demandés. /!\--------------------------------------------------------------------------------------------------------------
Désinstalle via
Panneau de configuration -> Désinstaller un programme :
Driver Booster
IObit Uninstaller
Defraggler(Optimiseurs totalement inutiles sous Windows 10, qui prennent de la ressource et n'apportent que dysfonctionnements successifs du système)
--------------------------------------------------------------------------------------------------------------
FRST - Correctif :- Ferme toutes les applications, y compris ton navigateur
- Exécute FRST64.exe par clic-droit -> Exécuter en tant qu'administrateur
- Copie la totalité du contenu, de Start:: à End:: de la zone Code ci-dessous (clic-droit -> Sélectionner -> Copier)
Start::
CreateRestorePoint:
CloseProcesses:
HKLM Group Policy restriction on software: %systemroot%\system32\mrt.exe
Startup: C:\Users\Fralex\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Windows Update Services.vbs [2017-12-01] ()
GroupPolicy: Restriction
BHO-x32: Pas de nom -> {FFCB3198-32F3-4E8B-9539-4324694ED664} -> Pas de fichier
FF user.js: detected! => C:\Users\Fralex\AppData\Roaming\Mozilla\Firefox\Profiles\wg5nxe5i.default\user.js [2017-05-09]
CHR Profile: C:\Users\Fralex\AppData\Local\Google\Chrome\User Data\ChromeDefaultData [2017-12-04]
ContextMenuHandlers1: [Advanced SystemCare] -> {2803063F-4B8D-4dc6-8874-D1802487FE2D} => -> Pas de fichier
AlternateDataStreams: C:\ProgramData\Reprise:wupeogjxlctlfudivq`qsp`28hfm [0]
AlternateDataStreams: C:\ProgramData\TEMP:15B79D44 [175]
AlternateDataStreams: C:\ProgramData\TEMP:ADAB671B [145]
Hosts:
EmptyTemp:
End::- Sur le menu principal de FRST, clique une seule fois sur Corriger et patiente le temps de la correction

- Accepte le redémarrage du système si demandé
- L'outil va créer un rapport de correction Fixlog.txt. Poste ce rapport dans ta réponse.
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnements et endommager Windows /!\--------------------------------------------------------------------------------------------------------------
Malwarebytes Anti-Malware : - Télécharge Malwarebytes Anti-Malware (version gratuite) et enregistre le sur le Bureau
- Exécute mb3-setup-consumer.exe par clic-droit -> Exécuter en tant qu'administrateur
- La version Premium est automatiquement installée pour un essai gratuit de 14 jours
- Clique sur Terminer. Malwarebytes s'ouvre
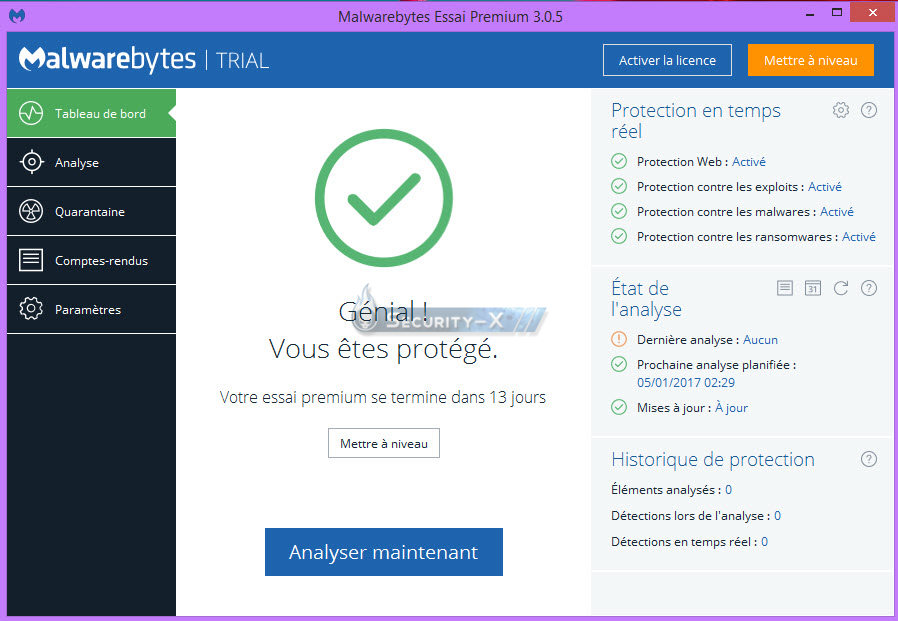
- Si dans Etat de l'analyse, Mises à jour est orange, cliquer sur la flèche tournante
- Dans Paramètres, puis Protection, sélectionne Traiter les détections comme des malveillants pour les détections PUP et PUM
- Dans Analyse, clique sur Analyse des Menaces puis clique sur Lancer l'analyse
- Patiente le temps de l'analyse
- En fin d'analyse, clique sur Afficher les résultats d'analyse
- Pour supprimer les éléments détectés, veille à ce que tous les éléments détectés soient cochés puis clique sur Quarantaine sélectionnée
- Un résumé d'analyse s'affiche. Clique sur Exporter le résumé puis sur Fichier texte (*.txt) pour enregistrer le rapport d'analyse
- Enregistre le rapport sur ton Bureau. Poste ce rapport dans ta prochaine réponse
Si un redémarrage est demandé, valide par Oui et laisse le système redémarrer.
Le journal d'examen est aussi enregistré sous C:\ProgramData\Malwarebytes\Malwarebytes' Anti-Malware\Logs[/list]
Tutoriel d'utilisation Malwarebytes en images--------------------------------------------------------------------------------------------------------------
Sont attendus les rapports
Fixlog
Malwarebytes
@+





