Re,
Les cracks et keygens sont des vecteurs de malwares et d'infections, à éviter !
C'est un risque majeur pour la sécurité.
Le danger des cracks !L'origine de l'infection est l’exécution de ces cracks :
2016-02-05 18:08 - 2016-02-05 18:09 - 05872376 _____ C:\Users\m\Downloads\helicon-remote-312[-ns-]_crack.zip
2016-02-05 17:23 - 2016-02-05 17:49 - 80074410 _____ C:\Users\m\Downloads\HeliconSoft Helicon Focus Pro 6.3.0 Multilingual (x64) + Crack + 100% Working.rar
Faut pas s'étonner après ..... jusqu'au jour où se sera une infection très coriace, avec vol de données, blocage du système ou cryptage des données.
D'autre part, il existe des alternatives aux produits Adobe qui nécessitent une licence.
Les outils de désinfection que nous utilisons sont puissants et peuvent avoir des effets inattendus sur des systèmes et logiciels illégaux.
Nous ne serions être tenus responsables des éventuelles conséquences.
Tu appliques les procédures dans l'ordre où elles sont présentées.
/!\Les outils ne doivent être lancés qu'une seule fois afin de ne pas fausser les rapports demandés./!\--------------------------------------------------------------------------------------------------------------
Désinstalle via
Panneau de configuration -> Désinstaller un programme (
si présents) :
Ad-Aware Web Companion et Web Companion (inutile, prend de la ressource inutilement, tu as Avast)
Spybot - Search and Destroy (inutile, outil obsolète qui risque d'interférer dans la procédure)
Si un programme ne veut pas se désinstaller, tu passes au suivant.--------------------------------------------------------------------------------------------------------------
FRST - Correctif :Il est indiqué dans nos procédures que FRST doit être enregistré sur le Bureau.
Transfère par un couper/coller le fichier enregistré dans ton dossier
Téléchargements sur ton Bureau.
- Ouvre le Bloc-notes (Démarrer => Tous les programmes => Accessoires => Bloc-notes)
- Copie/colle la totalité du contenu de la zone Code ci-dessous dans le Bloc-notes
start
CreateRestorePoint:
CloseProcesses:
BootExecute: autocheck autochk * sdnclean64.exe
GroupPolicyScripts: Restriction
CHR HKU\S-1-5-21-2143523571-1547342183-3585535657-1000\SOFTWARE\Policies\Google: Restriction
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction
URLSearchHook: HKLM-x32 - (No Name) - {05eeb91a-aef7-4f8a-978f-fb83e7b03f8e} - No File
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxp://search.qvo6.com/web/?utm_source=b&utm_medium=cor&utm_campaign=&utm_content=ds&from=cor&uid=ST9750423AS_5WS21QJRXXXX5WS21QJR&ts=1377721865
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxp://search.qvo6.com/web/?utm_source=b&utm_medium=cor&utm_campaign=&utm_content=ds&from=cor&uid=ST9750423AS_5WS21QJRXXXX5WS21QJR&ts=1377721865
SearchScopes: HKLM -> {8CDE19E6-71C2-4B46-89B7-35F6A18C571A} URL =
SearchScopes: HKLM-x32 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = hxxp://search.qvo6.com/web/?utm_source=b&utm_medium=cor&utm_campaign=&utm_content=ds&from=cor&uid=ST9750423AS_5WS21QJRXXXX5WS21QJR&ts=1377721865
SearchScopes: HKU\S-1-5-21-2143523571-1547342183-3585535657-1000 -> {C85C4E51-408B-46CB-A9AB-993D8050329F} URL = hxxp://search.conduit.com/ResultsExt.aspx?q={searchTerms}&SearchSource=4&ctid=CT2851639
BHO-x32: No Name -> {72853161-30C5-4D22-B7F9-0BBC1D38A37E} -> No File
BHO-x32: No Name -> {B4F3A835-0E21-4959-BA22-42B3008E02FF} -> No File
BHO-x32: No Name -> {DBC80044-A445-435b-BC74-9C25C1C588A9} -> No File
Toolbar: HKLM - avast! Online Security - {318A227B-5E9F-45bd-8999-7F8F10CA4CF5} - No File
Toolbar: HKLM-x32 - No Name - {05eeb91a-aef7-4f8a-978f-fb83e7b03f8e} - No File
Toolbar: HKLM-x32 - No Name - {6c97a91e-4524-4019-86af-2aa2d567bf5c} - No File
Toolbar: HKU\S-1-5-21-2143523571-1547342183-3585535657-1000 -> No Name - {05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} - No File
StartMenuInternet: IEXPLORE.EXE - C:\Program Files\Internet Explorer\iexplore.exe hxxp://www.qvo6.com/?utm_source=b&utm_medium=cor&utm_campaign=&utm_content=sc&from=cor&uid=ST9750423AS_5WS21QJRXXXX5WS21QJR&ts=1377721865
FF user.js: detected! => C:\Users\m\AppData\Roaming\Mozilla\Firefox\Profiles\q0zaxtfo.default\user.js [2013-08-30]
FF HKLM-x32\...\Firefox\Extensions: [virtualKeyboard@kaspersky.ru] - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 2011\FFExt\virtualKeyboard@kaspersky.ru => not found
FF HKLM-x32\...\Firefox\Extensions: [linkfilter@kaspersky.ru] - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 2011\FFExt\linkfilter@kaspersky.ru => not found
CHR Extension: (????????) - C:\Users\m\AppData\Local\Google\Chrome\User Data\Default\Extensions\ooebklgpfnbcnpokahmdidgbmlcdepkm [2016-02-05]
CHR HKU\S-1-5-21-2143523571-1547342183-3585535657-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [badkodiapncjgddgfhpeijmodfnfebeg] - C:\Users\m\AppData\Local\CRE\badkodiapncjgddgfhpeijmodfnfebeg.crx <not found>
CHR HKU\S-1-5-21-2143523571-1547342183-3585535657-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [lmjegmlicamnimmfhcmpkclmigmmcbeh] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-2143523571-1547342183-3585535657-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [paoponfhfdfnjgddpnpjkambkcgdaaib] - C:\Users\m\AppData\Local\CRE\paoponfhfdfnjgddpnpjkambkcgdaaib.crx <not found>
CHR HKLM-x32\...\Chrome\Extension: [badkodiapncjgddgfhpeijmodfnfebeg] - C:\Users\m\AppData\Local\CRE\badkodiapncjgddgfhpeijmodfnfebeg.crx <not found>
CHR HKLM-x32\...\Chrome\Extension: [dkinklhnkmkhkhofcnapakaoehijaoih] - C:\Program Files (x86)\OnlineHD.TV\onhd11.crx <not found>
CHR HKLM-x32\...\Chrome\Extension: [ihenkjeihefokohmemphikjnjbmegdik] - "C:\Program Files (x86)\Sony\Media Go\MediaGoDetector.crx" <not found>
CHR HKLM-x32\...\Chrome\Extension: [kbjlipmgfoamgjaogmbihaffnpkpjajp] - C:\Program Files (x86)\Nosibay\Bubble Dock\extensions\GCSurfMatch.crx <not found>
CHR HKLM-x32\...\Chrome\Extension: [oejkcgajlodefenbbjdnaiahmbnnoole] - C:\Program Files (x86)\Lavasoft\AdAware SecureSearch Toolbar\chrome-newtab-search.crx <not found>
CHR HKLM-x32\...\Chrome\Extension: [paoponfhfdfnjgddpnpjkambkcgdaaib] - C:\Users\m\AppData\Local\CRE\paoponfhfdfnjgddpnpjkambkcgdaaib.crx <not found>
StartMenuInternet: Google Chrome - <$PROGRAMFILES>\Google\Chrome\Application\chrome.exe
StartMenuInternet: Google Chrome.KVQ6AWWKFLYEJ4EMIM3SNTAJRI - C:\Users\m\AppData\Local\Google\Chrome\Application\chrome.exe
2016-02-05 18:43 - 2016-02-05 20:53 - 00000000 ____D C:\ProgramData\ZombieNews
2016-02-05 18:43 - 2016-02-05 18:43 - 00000000 ____D C:\Users\Public\Documents\Tools
2016-02-05 18:43 - 2016-02-05 18:43 - 00000000 ____D C:\Users\Public\Documents\Guid
2016-02-05 18:43 - 2016-02-05 18:43 - 00000000 ____D C:\Users\Public\Documents\Baidu
2016-02-05 18:43 - 2016-02-05 18:43 - 00000000 ____D C:\Program Files (x86)\ScreenSnapshotTool
2016-02-05 18:42 - 2016-02-05 20:54 - 00000000 ____D C:\Program Files (x86)\4E435451-1454694129-3034-4631-14DAE95DADB4
2016-02-05 18:36 - 2016-02-05 20:53 - 00000000 ____D C:\Program Files\Sound+
2016-02-05 18:19 - 2016-02-05 18:19 - 00005120 _____ C:\Users\m\AppData\Roaming\GiftBag.db
2016-02-05 18:18 - 2016-02-05 18:18 - 00000000 ____D C:\Program Files\Common Files\Tencent
2016-02-05 18:17 - 2016-02-05 18:17 - 00000000 ____D C:\ProgramData\TXQMPC
2016-02-05 18:16 - 2016-02-05 20:54 - 00000000 ____D C:\Program Files (x86)\4E435451-1454692574-3034-4631-14DAE95DADB4
2016-02-05 18:16 - 2016-02-05 18:21 - 00000000 ____D C:\ProgramData\Tencent
2016-02-05 18:16 - 2016-02-05 18:19 - 00000000 ____D C:\Users\m\AppData\Roaming\Tencent
2016-02-05 18:16 - 2016-02-05 18:16 - 00000000 ____D C:\Program Files (x86)\Tencent
2016-02-05 18:13 - 2016-02-05 20:54 - 00000000 ____D C:\Program Files (x86)\RayDld
2016-02-05 18:12 - 2016-02-05 20:53 - 00000000 ____D C:\Users\m\AppData\Roaming\yoursearching
2016-02-05 18:12 - 2016-02-05 18:12 - 00000000 ____D C:\Users\m\Downloads\Torrentex
2016-02-05 18:08 - 2016-02-05 18:09 - 05872376 _____ C:\Users\m\Downloads\helicon-remote-312[-ns-]_crack.zip
2016-02-05 17:58 - 2016-02-05 17:58 - 00000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Helicon Software
2016-02-05 17:58 - 2016-02-05 17:58 - 00000000 ____D C:\Program Files\Helicon Software
2016-02-05 17:23 - 2016-02-05 17:49 - 80074410 _____ C:\Users\m\Downloads\HeliconSoft Helicon Focus Pro 6.3.0 Multilingual (x64) + Crack + 100% Working.rar
2016-02-05 16:50 - 2016-02-05 17:03 - 00000000 ____D C:\Users\m\AppData\Local\HeliconFocus
2014-02-23 21:11 - 2014-02-23 21:13 - 0001257 _____ () C:\Users\m\AppData\Roaming\Bubble Dock.boostrap.log
2014-02-23 21:12 - 2014-02-23 21:13 - 0013015 _____ () C:\Users\m\AppData\Roaming\Bubble Dock.installation.log
C:\Program Files (x86)\YourFileDownloader
Task: {00443D92-5B1F-4900-A0CE-3F794A0482CF} - System32\Tasks\YourFile Update => C:\Program Files (x86)\YourFileDownloader\YourFileUpdater.exe
ShortcutWithArgument: C:\Users\m\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk -> C:\Program Files (x86)\Internet Explorer\iexplore.exe (Microsoft Corporation) -> hxxp://www.qvo6.com/?utm_source=b&utm_medium=cor&utm_campaign=&utm_content=sc&from=cor&uid=ST9750423AS_5WS21QJRXXXX5WS21QJR&ts=1377721865
AlternateDataStreams: C:\ProgramData\Temp:ADF211B1
cmd: netsh winsock reset
EmptyTemp:
end- Enregistre le fichier sur ton Bureau (au même endroit que FRST) sous le nom fixlist.txt
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur FRST64.exe
/!\ Sous Vista, Windows 7, 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique une seule fois sur Corriger et patiente le temps de la correction
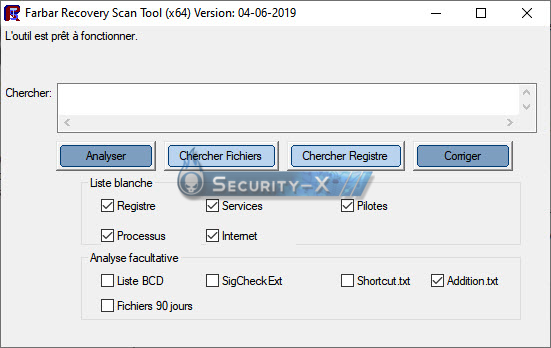
- Accepte le redémarrage du système si demandé
- L'outil va créer un rapport de correction Fixlog.txt. Poste ce rapport dans ta réponse.
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnements et endommager Windows /!\--------------------------------------------------------------------------------------------------------------
AdwCleaner - Scanner :- Télécharge AdwCleaner de Xplode et enregistre le fichier sur ton Bureau
Patiente le temps que ton navigateur te propose le téléchargement à enregistrer, sans cliquer nulle part, surtout pas sur les sponsors de la page
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur l'icône AdwCleaner.exe pour lancer l'outil
/!\ Sous Vista, Windows 7, 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique sur Scanner
- Les éléments détectés s'affichent dans les différents onglets. Clique sur Rapport
- Un rapport AdwCleaner(Sx).txt s'ouvre. Poste ce rapport dans ta prochaine réponse
Le rapport se trouve sous C:\AdwCleaner\AdwCleaner(Sx).txt
Sous Internet Explorer et Edge, le filtre SmartScreen peut déclencher une alerte. Cliquer sur Actions ou Informations complémentaires puis sur Exécuter quand mêmeSi ton antivirus émet une alerte ou bloque l'outil, il faut le désactiver temporairement (le fichier AdwCleaner.exe est sûr) Tutoriel d'utilisation AdwCleaner en images--------------------------------------------------------------------------------------------------------------
Sont attendus les rapports
Fixlog
AdwCleaner-Scanner@+





