Re,
Désinstalle par le Panneau de configuration la suite Office installée et activée illégalement.
Il existe des alternatives gratuites tout aussi performantes.
Les cracks et keygens sont des vecteurs de malwares et d'infections, à éviter !
--------------------------------------------------------------------------------------------------------------
Il faut aussi être plus vigilant sur ce qui est validé lors de l'installation ou la désinstallation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec. Il faut décocher les cases des sponsors.
Stop la pub !Exemple sur l'
Installation d'une application sponsorisée, les pièges à éviter !Tu appliques les procédures dans l'ordre où elles sont présentées.
/!\ Les outils ne doivent être lancés qu'une seule fois afin de ne pas fausser les rapports demandés. /!\--------------------------------------------------------------------------------------------------------------
Désinstalle via
Panneau de configuration -> Désinstaller un programme (
si présents) :
Adwares/Programmes indésirables :
Reimage Protector
Safety Browsing (inutile)
Si un programme ne veut pas se désinstaller, tu passes au suivant.--------------------------------------------------------------------------------------------------------------
FRST - Correctif :Il est indiqué dans nos procédures que FRST doit être enregistré sur le Bureau.
Transfère par un couper/coller le fichier enregistré dans ton dossier
Téléchargements sur ton Bureau.
- Ouvre le Bloc-notes (Démarrer => Tous les programmes => Accessoires => Bloc-notes)
- Copie/colle la totalité du contenu de la zone Code ci-dessous dans le Bloc-notes
start
CreateRestorePoint:
CloseProcesses:
FF HKLM\...\Firefox\Extensions: [ocr@babylon.com] - C:\Program Files\Babylon\Babylon-Pro\Utils\ocr@babylon.com => non trouvé(e)
CHR HKU\S-1-5-21-439868080-2737238096-1098016566-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [bmkckgpgekmanipelfidlhmkfcjicion] - hxxps://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-439868080-2737238096-1098016566-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [lmjegmlicamnimmfhcmpkclmigmmcbeh] - hxxps://clients2.google.com/service/update2/crx
R2 BrsHelper; C:\Program Files\YTDownloader\BrowserHelperSrv.exe [112560 2015-09-03] ()
S2 KMService; C:\WINDOWS\system32\srvany.exe [8192 2016-07-10] () [Fichier non signé]
R2 ReimageRealTimeProtector; C:\Program Files\Reimage\Reimage Protector\ReiGuard.exe [6399360 2016-05-27] (Reimage®)
R2 SafetyBrowsingService; C:\Users\gégé\AppData\Roaming\SafetyBrowsing\mainservice_sb.exe [66040 2015-07-28] ()
R2 sbmntr; C:\Program Files\YTDownloader\sbmntr.sys [49824 2015-09-03] (YTDownloader)
S1 adgnetworkwfpdrv; system32\drivers\adgnetworkwfpdrv.sys [X]
2016-07-18 03:25 - 2016-07-18 03:25 - 00000000 ____D C:\Users\gégé\AppData\Roaming\SafetyBrowsing
2016-07-17 17:34 - 2016-07-17 17:34 - 00000000 ____D C:\ProgramData\Reimage Protector
2016-07-17 17:33 - 2016-07-17 19:53 - 00000000 ____D C:\Program Files\Reimage
2016-07-17 17:32 - 2016-07-17 17:35 - 00000140 _____ C:\WINDOWS\Reimage.ini
2016-07-17 17:32 - 2016-07-17 17:32 - 00603920 _____ (Reimage) C:\Users\gégé\Downloads\ReimageRepair.exe
2016-07-17 17:32 - 2016-07-17 17:32 - 00603920 _____ (Reimage) C:\Users\gégé\Downloads\ReimageRepair (1).exe
2016-07-16 16:27 - 2016-07-16 16:37 - 00000000 ___HD C:\Program Files\Temp
2016-07-16 16:08 - 2016-07-16 16:08 - 00000000 ____D C:\Users\gégé\AppData\Local\DriverToolkit
2016-07-16 16:07 - 2016-07-17 14:51 - 00000000 ____D C:\Program Files\DriverToolkit
2016-07-10 16:19 - 2016-07-10 16:32 - 00008192 _____ C:\WINDOWS\system32\srvany.exe
2016-07-10 15:08 - 2016-07-10 15:08 - 00039641 _____ C:\Users\gégé\Downloads\Microsoft Office 2010 RTM SELECT EDITION x86 - 14.0.4763.1000.torrent
2015-04-19 14:20 - 2015-09-07 05:18 - 0000626 _____ () C:\Users\gégé\AppData\Roaming\E27qj01dS40QsAltCnnXq2sG
2015-04-19 14:20 - 2015-09-07 05:19 - 0000626 _____ () C:\Users\gégé\AppData\Roaming\WBW1Owl
2016-03-08 14:00 - 2016-03-08 14:00 - 0000259 _____ () C:\ProgramData\fontcacheev1.dat
2015-09-07 03:09 - 2015-09-07 15:57 - 0000102 _____ () C:\ProgramData\{262E20B8-6E20-4CEF-B1FD-D022AB1085F5}.dat
C:\Program Files\YTDownloader
C:\Users\gégé\AppData\Roaming\E27qj01dS40QsAltCnnXq2sG.exe
C:\Users\gégé\AppData\Roaming\WBW1Owl.exe
C:\WINDOWS\system32\srvany.exe
Task: {A9066E26-AAC3-45AE-B0F5-7A4415104068} - System32\Tasks\ReimageUpdater => C:\Program Files\Reimage\Reimage Protector\ReiGuard.exe [2016-05-27] (Reimage®)
Task: {97F09E4D-5342-4CF8-A8DD-CF3341B647C9} - System32\Tasks\DriverToolkit Autorun => C:\Program Files\DriverToolkit\DriverToolkit.exe [2015-07-01] (Megaify Software Co., Ltd.)
Task: C:\WINDOWS\Tasks\DriverToolkit Autorun.job => C:\Program Files\DriverToolkit\DriverToolkit.exe
Task: C:\WINDOWS\Tasks\E27qj01dS40QsAltCnnXq2sG.job => C:\Users\gégé\AppData\Roaming\E27qj01dS40QsAltCnnXq2sG.exe
Task: C:\WINDOWS\Tasks\WBW1Owl.job => C:\Users\gégé\AppData\Roaming\WBW1Owl.exe
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Minimal\E7535666.sys => ""="Driver"
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\E7535666.sys => ""="Driver"
FirewallRules: [TCP Query User{28294A09-7A55-4A5D-8028-949D182D4D7C}C:\users\gégé\appdata\roaming\cacaoweb\cacaoweb.exe] => (Block) C:\users\gégé\appdata\roaming\cacaoweb\cacaoweb.exe
FirewallRules: [UDP Query User{2FDEC408-0330-4EE8-BD9E-09E7F6C7DD22}C:\users\gégé\appdata\roaming\cacaoweb\cacaoweb.exe] => (Block) C:\users\gégé\appdata\roaming\cacaoweb\cacaoweb.exe
EmptyTemp:
end- Enregistre le fichier sur ton Bureau (au même endroit que FRST) sous le nom fixlist.txt
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur FRST.exe
/!\ Sous Vista, Windows 7, 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique une seule fois sur Corriger et patiente le temps de la correction
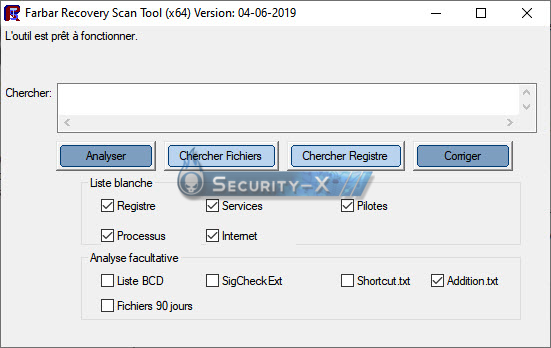
- Accepte le redémarrage du système si demandé
- L'outil va créer un rapport de correction Fixlog.txt. Poste ce rapport dans ta réponse.
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnements et endommager Windows /!\--------------------------------------------------------------------------------------------------------------
AdwCleaner - Scanner :- Télécharge AdwCleaner de Xplode et enregistre le fichier sur ton Bureau
Patiente le temps que ton navigateur te propose le téléchargement à enregistrer, sans cliquer nulle part, surtout pas sur les sponsors de la page
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur l'icône AdwCleaner.exe pour lancer l'outil
/!\ Sous Vista, Windows 7, 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique sur Scanner
- Les éléments détectés s'affichent dans les différents onglets. Clique sur Rapport
- Un rapport AdwCleaner(Sx).txt s'ouvre. Poste ce rapport dans ta prochaine réponse
Le rapport se trouve sous C:\AdwCleaner\AdwCleaner(Sx).txt (ou C:\Program Files (x86)\AdwCleaner)
Sous Internet Explorer et Edge, le filtre SmartScreen peut déclencher une alerte. Cliquer sur Actions ou Informations complémentaires puis sur Exécuter quand mêmeSi ton antivirus émet une alerte ou bloque l'outil, il faut le désactiver temporairement (le fichier AdwCleaner.exe est sûr) Tutoriel d'utilisation AdwCleaner en images--------------------------------------------------------------------------------------------------------------
Sont attendus les rapports
Fixlog
AdwCleaner-Scanner@+





