Re,
Attention aux téléchargements P2P et les sites utilisés, ce sont des vecteurs d'infection.
Je te conseille vivement de désinstaller
BitTorrent, de nombreuses infections coriaces circulent avec blocage du système, vols de données et perte de données (cryptées sans aucune solution pour les récupérer).
Les cracks et keygens sont des vecteurs de malwares et d'infections, à éviter !
Le danger des cracks !Le crack enregistré dans ton dossier Téléchargement est à supprimer, ainsi que tous les autres cracks.
Tu mets réellement ton système en danger, ainsi que tes données personnelles si tu télécharges un cryptoware sans le savoir !
--------------------------------------------------------------------------------------------------------------
Attention à
CCleaner avec l'option
Nettoyage du registre qui est à proscrire et les nettoyages préprogrammés au démarrage de Windows, ce qui provoque invariablement des dysfonctionnements sur le système.
Désactive la surveillance automatique de CCleaner dans les
Options de l'application :
- Onglet Surveillance -> Décoche la case Activer la surveillance du système
- Onglet Paramètres -> Décoche la case Nettoyer automatiquement l'ordinateur au démarrage
Referme CCleaner.
--------------------------------------------------------------------------------------------------------------
Tu appliques les procédures dans l'ordre où elles sont présentées.
/!\ Les outils ne doivent être lancés qu'une seule fois afin de ne pas fausser les rapports demandés. /!\--------------------------------------------------------------------------------------------------------------
FRST - Correctif :- Ferme toutes les applications, y compris ton navigateur
- Exécute FRST64.exe par clic-droit -> Exécuter en tant qu'administrateur
- Copie la totalité du contenu, de Start:: à End:: de la zone Code ci-dessous (clic-droit -> Sélectionner -> Copier) (le correctif est copié dans le Presse-Papier)
Start::
CreateRestorePoint:
CloseProcesses:
HKU\S-1-5-21-118474364-2178913326-1755079797-1002\...\Run: [cacaoweb] => C:\Users\Zak 2\AppData\Roaming\cacaoweb\cacaoweb.exe [568624 2018-02-15] ()
HKU\S-1-5-21-118474364-2178913326-1755079797-1002\...\Run: [14952] => C:\Users\Zak 2\AppData\Roaming\Microsoft\Windows\Intel.exe [8704 2017-11-05] (Microsoft)
Startup: C:\Users\Zak 2\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Asetup.exe [2017-11-04] (Microsoft)
Startup: C:\Users\Zak 2\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\j585b6bf30bf5f99b98cca399ee7526d7j.exe [2017-02-18] (Microsoft)
Startup: C:\Users\Zak 2\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\WindowsUpdate.exe [2017-02-18] (Microsoft)
SearchScopes: HKU\S-1-5-21-118474364-2178913326-1755079797-1002 -> DefaultScope {64AF4D11-6492-4C25-B014-B6C6CEE3B0C5} URL = hxxps://www.baidu.com/s?tn=80035161_2_dg&wd={searchTerms}
SearchScopes: HKU\S-1-5-21-118474364-2178913326-1755079797-1002 -> {64AF4D11-6492-4C25-B014-B6C6CEE3B0C5} URL = hxxps://www.baidu.com/s?tn=80035161_2_dg&wd={searchTerms}
2018-02-19 17:59 - 2018-02-19 18:00 - 110898600 _____ C:\Users\Zak 2\Downloads\Wondershare Dr.Fone Toolkit for Android 8.3.3.64 Setup + _.rar
2018-02-16 00:33 - 2018-01-17 21:04 - 000000000 ____D C:\Users\Zak 2\AppData\Roaming\cacaoweb
2018-02-15 23:42 - 2018-01-17 21:04 - 000568624 _____ C:\Users\Zak 2\Desktop\cacaoweb.exe
2017-11-05 08:23 - 2017-11-05 08:23 - 000008704 _____ (Microsoft) C:\Users\Zak 2\AppData\Roaming\Intel.exe
2018-02-20 17:23 - 2017-11-05 08:23 - 000008704 _____ (Microsoft) C:\Users\Zak 2\AppData\Roaming\Microsoft\Intel.exe
AlternateDataStreams: C:\Users\Public\AppData:CSM [482]
EmptyTemp:
End::- Sur le menu principal de FRST, clique une seule fois sur Corriger et patiente le temps de la correction

- Accepte le redémarrage du système si demandé
- L'outil va créer un rapport de correction Fixlog.txt. Poste ce rapport dans ta réponse.
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnements et endommager Windows /!\--------------------------------------------------------------------------------------------------------------
Malwarebytes Anti-Malware : - Télécharge Malwarebytes Anti-Malware (version gratuite) et enregistre le sur le Bureau
- Exécute mb3-setup-consumer.exe par clic-droit -> Exécuter en tant qu'administrateur
- La version Premium est automatiquement installée pour un essai gratuit de 14 jours
- Clique sur Terminer. Malwarebytes s'ouvre
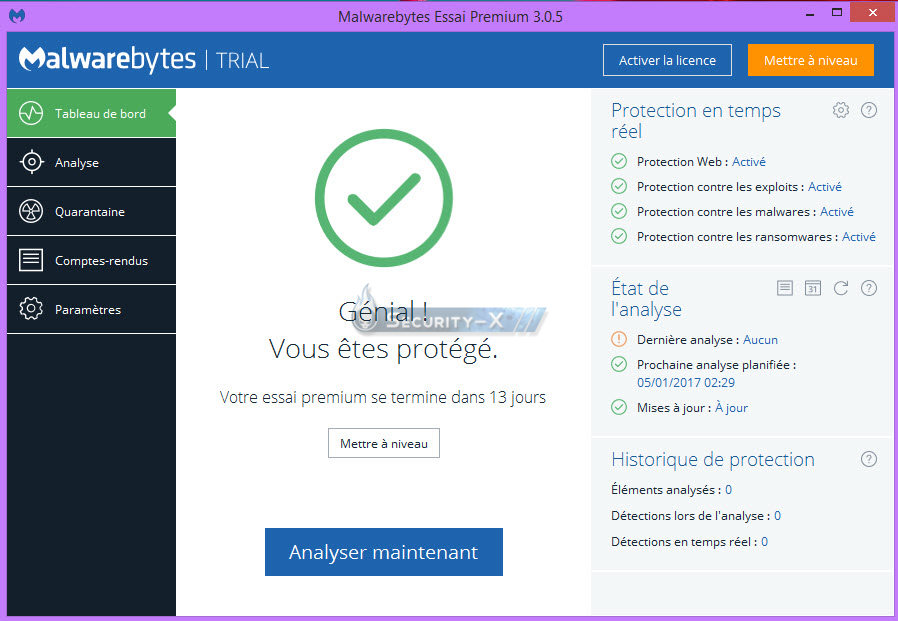
- Si dans Etat de l'analyse, Mises à jour est orange, cliquer sur la flèche tournante
- Dans Paramètres, puis Protection, sélectionne Traiter les détections comme des malveillants pour les détections PUP et PUM
- Dans Analyse, clique sur Analyse des Menaces puis clique sur Lancer l'analyse
- Patiente le temps de l'analyse
- En fin d'analyse, clique sur Afficher les résultats d'analyse
- Pour supprimer les éléments détectés, veille à ce que tous les éléments détectés soient cochés puis clique sur Quarantaine sélectionnée
- Un résumé d'analyse s'affiche. Clique sur Exporter le résumé puis sur Fichier texte (*.txt) pour enregistrer le rapport d'analyse
- Enregistre le rapport sur ton Bureau. Poste ce rapport dans ta prochaine réponse
Si un redémarrage est demandé, valide par Oui et laisse le système redémarrer.
Le journal d'examen est aussi enregistré sous C:\ProgramData\Malwarebytes\Malwarebytes' Anti-Malware\Logs[/list]
Tutoriel d'utilisation Malwarebytes en images--------------------------------------------------------------------------------------------------------------
Sont attendus les rapports
Fixlog
Malwarebytes@+





