Je vois que la photo a été prise sur un ordinateur, as tu tenté une désinfection ? As tu des rapports à envoyer afin d'étudier ce cas ci ?
Je n'ai pas essayé toute infection, l'image est prise à partir d'un autre forum.
Depuis avant-hier, j'ai vu le premier message de l'infection, suivi de très cerca.Han j'ai trouvé une solution.
Désinfection à être effectué comme suit:
Dans un cle USB que nous devons décharger OTL
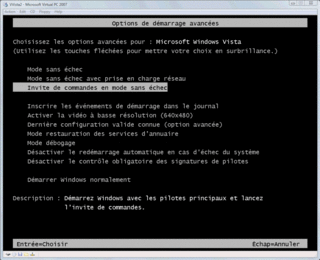
1 º -. Nous avons besoin de démarrer votre ordinateur, le mode sans échec avec invite de commande.
 2º-.
Raccorder cle USB, attendez environ deux minutes.
3 º -. Type "
diskpart" et attendre que la commande est exécutée.
4 ° -. Maintenant de type "
list volume" . Nous avons besoin de regarder la lettre qui donne le système a le clé USB.
5 º -. Tapez "
exit"
6º-. Ecrire la lettre qui a donné le système a le clé USB, par exemple
F.
7 e -. Fois à l'intérieur, nous écrivons
OTL.exe pour lancer l'application.
Une fois que vous avez le rapport, vous le savez aussi intyerpretarlo, l'infection est.
No he tratado ninguna infección, la imagen esta tomada de otro foro.
Desde antesdeayer, que vi el primer mensaje de infección, lo he seguido muy de cerca.Han encontrado solución.
La desinfección a de realizarse de la siguiente forma:
En un pendrive tenemos que descargarnos OTL
1º.- Tenemos que arrancar ordenador, modo seguro con símbolo del sistema.
2º.- Conectamos un pendrive, esperamos unos dos minutos.
3º.- Escribimos "diskpart" y esperar a que se ejecute el comando.
4º.- Ahora escribimos "list volume". Tenemos que fijarnos en la letra que da el systema a pendrive.
5º.- Escribimos "exit"
6º.- Escribimos la letra que el systema dio al pendrive, por ejemplo F.
7º.- Una vez dentro, escribimos OTL.exe para lanzar la aplicación.
Una vez se tiene el reporte, ya sabeis como intyerpretarlo, enseguida se ve la infección.





