Bonjour,
Nous allons regarder ça ensemble

Un peu de lecture sur cet
Adware BoxoreTu as oublié de fournir le rapport Extras.txt qui devrait être sur ton Bureau.
Tu as bien la version payante de Antivir d'Avira ?
Une raison particulière pour que le SP1 ne soit pas installé sur ton Windows 7 ?
---------------------------------------------------------------------------------------------

Désinstalle via
Panneau de configuration -> Programmes et fonctionnalités (si présents) :
- McAfee Security Scan (sauf si réelle utilité)
- Boxore Client (n'insiste pas s'il ne veut pas se désinstaller)
- Software Update
- Yahoo Toolbar
- pdfforge Toolbar
- Search Settings
- File Helper
- Ask Toolbar
----------------------------------------------------------------------------------------------
OTL :- Ferme toutes les autres fenêtres et double-clique sur OTL.exe
/!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Copie l'intégralité de ce script ci-dessous (y compris la 1ère ligne :OTL)
:OTL
SRV - [2012/06/30 10:51:48 | 000,140,080 | ---- | M] (Boxore OU.) [Auto | Stopped] -- C:\Program Files (x86)\Software\Update\SoftwareUpdate.exe -- (supdate) Software Update Service (supdate)
SRV - [2012/06/27 17:01:34 | 000,791,488 | ---- | M] (Spigot, Inc.) [Auto | Running] -- C:\Program Files (x86)\Application Updater\ApplicationUpdater.exe -- (Application Updater)
IE - HKU\S-1-5-21-173923787-2410750235-2589684972-1001\..\URLSearchHook: {00000000-6E41-4FD3-8538-502F5495E5FC} - C:\Program Files (x86)\Ask.com\GenericAskToolbar.dll (Ask)
IE - HKLM\..\SearchScopes\{EEE6C360-6118-11DC-9C72-001320C79847}: "URL" = http://search.sweetim.com/search.asp?src=6&q={searchTerms}
IE - HKU\S-1-5-21-173923787-2410750235-2589684972-1001\..\URLSearchHook: {B922D405-6D13-4A2B-AE89-08A030DA4402} - C:\Program Files (x86)\pdfforge Toolbar\IE\6.0\pdfforgeToolbarIE.dll (Spigot, Inc.)
IE - HKU\S-1-5-21-173923787-2410750235-2589684972-1001\..\URLSearchHook: {EF99BD32-C1FB-11D2-892F-0090271D4F88} - C:\Program Files (x86)\Yahoo!\Companion\Installs\cpn\yt.dll (Yahoo! Inc.)
IE - HKU\S-1-5-21-173923787-2410750235-2589684972-1001\..\SearchScopes\{91638E36-A42F-410B-A7F3-E4B393380658}: "URL" = http://websearch.ask.com/redirect?client=ie&tb=BLT&o=15558&src=kw&q={searchTerms}&locale=fr_FR&apn_ptnrs=HG&apn_dtid=YYYYYYYYFR&apn_uid=AFBF2C2A-D1B7-4F95-B8B3-EF1F98F87B59&apn_sauid=4D612693-FBDF-48CE-B71F-495E4038CA38
FF - prefs.js..browser.search.selectedEngine: "Ask.com"
FF - prefs.js..browser.startup.homepage: "http://fr.ask.com/?l=dis&o=15561"
FF - prefs.js..browser.search.order.1: "Ask.com"
FF - prefs.js..browser.search.defaultengine: "Ask.com"
FF - prefs.js..browser.search.defaultenginename: "Ask.com"
FF - HKLM\Software\MozillaPlugins\@www.dlmanager.net/omaha/tools//Software Update;version=8: C:\Program Files (x86)\Software\Update\1.2.197.0\npSoftwareOneClick8.dll (Boxore OU.)
FF - HKCU\Software\MozillaPlugins\boxore.com/BoxorePlugin: C:\Program Files (x86)\Boxore\BoxoreClient\BoxorePlugin\1.0.0.1\npBoxorePlugin.dll (Boxore OU)
FF - HKEY_LOCAL_MACHINE\software\mozilla\Firefox\Extensions\\{9CD2384C-143B-4790-A075-E7FEFE2A554B}: C:\Program Files (x86)\Boxore\BoxoreClient\BoxoreExtension\MozillaFirefox\
[2012/07/11 01:37:30 | 000,000,000 | ---D | M] (Ask Toolbar) -- C:\Users\RODRIGUES\AppData\Roaming\mozilla\Firefox\Profiles\rpp6tgh9.default\extensions\toolbar@ask.com
[2012/01/03 16:27:44 | 000,002,333 | ---- | M] () -- C:\Users\RODRIGUES\AppData\Roaming\Mozilla\Firefox\Profiles\rpp6tgh9.default\searchplugins\askcom.xml
O2 - BHO: (&Yahoo! Toolbar Helper) - {02478D38-C3F9-4efb-9B51-7695ECA05670} - C:\Program Files (x86)\Yahoo!\Companion\Installs\cpn\yt.dll (Yahoo! Inc.)
O2 - BHO: (pdfforge Toolbar) - {B922D405-6D13-4A2B-AE89-08A030DA4402} - C:\Program Files (x86)\pdfforge Toolbar\IE\6.0\pdfforgeToolbarIE.dll (Spigot, Inc.)
O2 - BHO: (Ask Toolbar) - {D4027C7F-154A-4066-A1AD-4243D8127440} - C:\Program Files (x86)\Ask.com\GenericAskToolbar.dll (Ask)
O2 - BHO: (no name) - {DBC80044-A445-435b-BC74-9C25C1C588A9} - No CLSID value found.
O2 - BHO: (SingleInstance Class) - {FDAD4DA1-61A2-4FD8-9C17-86F7AC245081} - C:\Program Files (x86)\Yahoo!\Companion\Installs\cpn\YTSingleInstance.dll (Yahoo! Inc)
O3 - HKLM\..\Toolbar: (pdfforge Toolbar) - {B922D405-6D13-4A2B-AE89-08A030DA4402} - C:\Program Files (x86)\pdfforge Toolbar\IE\6.0\pdfforgeToolbarIE.dll (Spigot, Inc.)
O3 - HKLM\..\Toolbar: (Ask Toolbar) - {D4027C7F-154A-4066-A1AD-4243D8127440} - C:\Program Files (x86)\Ask.com\GenericAskToolbar.dll (Ask)
O3 - HKLM\..\Toolbar: (Yahoo! Toolbar) - {EF99BD32-C1FB-11D2-892F-0090271D4F88} - C:\Program Files (x86)\Yahoo!\Companion\Installs\cpn\yt.dll (Yahoo! Inc.)
O3 - HKU\S-1-5-21-173923787-2410750235-2589684972-1001\..\Toolbar\WebBrowser: (Ask Toolbar) - {D4027C7F-154A-4066-A1AD-4243D8127440} - C:\Program Files (x86)\Ask.com\GenericAskToolbar.dll (Ask)
O4 - HKLM..\Run: [ApnUpdater] C:\Program Files (x86)\Ask.com\Updater\Updater.exe (Ask)
O4 - HKLM..\Run: [Boxore Client] C:\Program Files (x86)\Boxore\BoxoreClient\boxore.exe (Boxore OU)
O4 - HKLM..\Run: [File Helper] C:\Program Files (x86)\File Helper\File Helper.lnk ()
O4 - HKLM..\Run: [SearchSettings] C:\Program Files (x86)\Common Files\Spigot\Search Settings\SearchSettings.exe (Spigot, Inc.)
O6 - HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer: NoActiveDesktop = 1
O6 - HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer: NoActiveDesktopChanges = 1
[2012/07/11 01:37:12 | 000,000,000 | ---D | C] -- C:\Program Files (x86)\Ask.com
[2012/07/11 01:37:11 | 000,000,000 | ---D | C] -- C:\Users\RODRIGUES\AppData\Roaming\Blitware
[2012/07/11 01:37:08 | 000,000,000 | ---D | C] -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\File Helper
[2012/07/11 01:37:07 | 000,000,000 | ---D | C] -- C:\Program Files (x86)\File Helper
[2012/07/09 20:45:40 | 000,000,000 | ---D | C] -- C:\Program Files (x86)\Common Files\Spigot
[2012/07/09 20:45:40 | 000,000,000 | ---D | C] -- C:\Program Files (x86)\pdfforge Toolbar
[2012/07/09 20:45:40 | 000,000,000 | ---D | C] -- C:\Program Files (x86)\Application Updater
[2012/07/11 21:57:00 | 000,001,092 | ---- | M] () -- C:\windows\tasks\SoftwareUpdateTaskMachineUA.job
[2012/07/11 20:37:03 | 000,001,088 | ---- | M] () -- C:\windows\tasks\SoftwareUpdateTaskMachineCore.job
[2012/07/11 20:34:52 | 000,000,346 | ---- | M] () -- C:\windows\tasks\File Helper.job
[2012/07/11 01:37:08 | 000,001,160 | ---- | M] () -- C:\Users\Public\Desktop\File Helper.lnk
[2012/07/11 01:37:11 | 000,000,000 | ---D | M] -- C:\Users\RODRIGUES\AppData\Roaming\Blitware
[2012/04/10 23:51:31 | 000,000,000 | ---D | M] -- C:\Users\RODRIGUES\AppData\Roaming\pdfforge

:files
ipconfig /flushdns /c
C:\Program Files (x86)\Software\Update
C:\Program Files (x86)\Boxore

:Commands
[EMPTYTEMP]
[CREATERESTOREPOINT]
- Colle l'intégralité du script dans le cadre Personnalisation
- Clique ensuite sur le bouton Correction
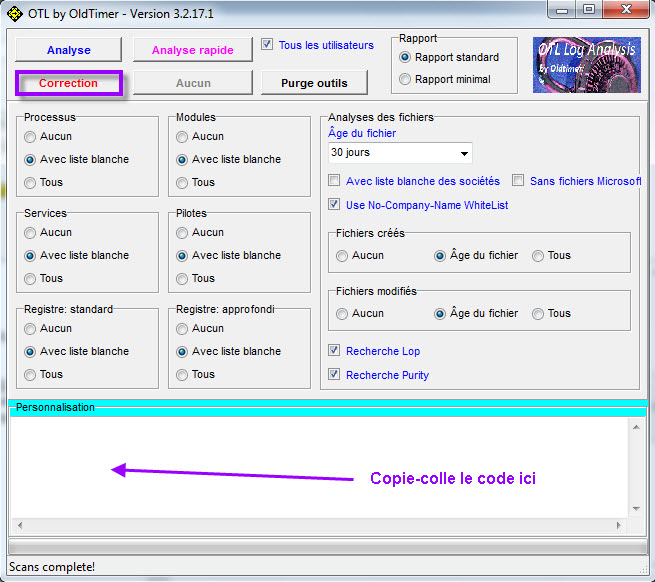
- L'outil lance la suppression, ne pas l'interrompre
- Si l'outil te demande de redémarrer le PC, tu acceptes
- Poste le contenu du rapport situé dans C:\_OTL\MovedFiles\********_******.log dans ta prochaine réponse
les *** sont des chiffres représentant la date [MoisJourAnnée] et l'heure
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnement et endommager Windows /!\----------------------------------------------------------------------------------------------
AdwCleaner - Recherche :- Sur cette page AdwCleaner de Xplode , clique sur Télécharger et enregistre le fichier sur ton Bureau
- Double-clique sur l'icône AdwCleaner0.exe pour lancer l'installation
/!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
Sous IE9, le filtre SmartScreen déclenche une alerte. Cliquer sur Actions puis sur Exécuter quand même
- Sur le menu principal, clique sur Recherche et patiente le temps de l'analyse
- A la fin du scan, un rapport AdwCleaner(R).txt s'ouvre. Poste le contenu de ce rapport dans ta prochaine réponse
Le rapport se trouve sous C:\AdwCleaner(R).txt
Tutoriel d'utilisation AdwCleaner en images---------------------------------------------------------------------------------------------
Malwarebyte's Anti-Malware : - Lance Malwarebyte's en double-cliquant sur l'icône sur le bureau
/!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Lance une mise à jour dans l'onglet Mise à jour
- Dans l'onglet Paramètres, puis Paramètres d'examen, sélectionne Afficher dans les résultats, pré-coché pour suppression pour les 2 actions Programmes potentiellement indésirables (PUP) et Modifications potentiellement indésirables (PUM)
- Dans l'onglet Recherche, coche Exécuter un examen complet puis clique sur Rechercher
- Sélectionne ton disque dur, puis clique sur Lancer l'examen
- A la fin du scan, clique sur Afficher les résultats
- Pour supprimer les éléments détectés, clique sur Supprimer la sélection
- Si un redémarrage est demandé, clique sur Yes
- Le rapport mbam-log[date-heure].txt s'ouvre. Poste le contenu de ce rapport dans ta prochaine réponse
---------------------------------------------------------------------------------------------
Sont attendus les rapports :
- C:\_OTL\MovedFiles\********_******.log
- AdwCleaner(R).txt
- mbam-log[date-heure].txt
@+



 Sujet: Promo Vador _ Help (Lu 19860 fois)

