Auteur Sujet: PC infecté  (Lu 29324 fois)

0 Membres et 1 Invité sur ce sujet

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
PC infecté
« le: octobre 01, 2012, 21:45:34 »
Bonsoir,

J'ai découvert votre forum par hasard et en y avant fais un petit tour je crois que vous pourriez peut-être m'aider à remettre en ordre les problèmes de mon ordinateur.
Je ne m'y connais pas vraiment en informatique, c'est pour ça que je fais appel à vous.

Le système d'exploitation de mon ordinateur est " Windows Vista Édition familiale Premium" , 32 bits.

Il y a quelques mois mon ordinateur a été virussé par de nombreux "cheval de troie" parce que la date de validité de mon anti-virus avait expiré et j'avais pas fait attention. Je n'ai pas reformaté le pc puisque le virus a lui même effacé tous mes fichiers... Depuis, sur mon PC s'affiche que le disque D est complet...Il me demande sans arrêt de faire une sauvegarde...J'ai tenté à plusieurs reprises sans réussir à la faire. Dernièrement, il y a encore eu un virus dessus. L'écran devenait tout bleu avec plusieurs écritures (je comprenais pas ce qu'il s'affichait... un truc du genre system 32). Ma page d'accueil internet a été remplacée par Babylon search... impossible de la changer. Des pubs apparaissent sur ma page internet et elles sont bizarrement en relation avec ce que j'aurais pu chercher sur internet. Souvent, il affiche "un problème de script" sur facebook par exemple. 75% du temps la page internet se bloque et ne répond plus. Mozilla firefox plante assez souvent. Je n'ai presque plus de fichiers sur mon pc mais 80go sont occupés. Le pc est assez lourd au démarrage
J'ai essayé plusieurs anti-virus en vain...la j'ai mis avast! CCleaner, Adwcleaner (plante à 1/3 de la suppression, je le retrouve même pas dans mes programmes).

Voilà, je crois que j'en ai dis beaucoup. En espérant que vous pourrez m'aider. Merci d'avance

Grano06

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #1 le: octobre 02, 2012, 08:18:26 »
Bonjour Grano06 et bienvenue sur Security-X,

Citer
Je n'ai pas reformaté le pc puisque le virus a lui même effacé tous mes fichiers...
C'est-à-dire ? tu as perdu tes fichiers personnels ?
Comment as-tu pu te débarrasser de ces "virus" ?

Citer
la j'ai mis avast! CCleaner, Adwcleaner (plante à 1/3 de la suppression, je le retrouve même pas dans mes programmes).
C'est normal que tu ne trouves pas AdwCleaner dans la liste de Programmes et fonctionnalités, puisqu'il ne s'installe pas.

----------------------------------------------------------------------------------------------

  AdwCleaner - Suppression :

Redémarre en Mode sans échec et retente AdwCleaner en mode Suppression.
Tu postes le rapport obtenu.

Je t'indique la procédure :

  • Ferme toutes les applications, y compris ton navigateur
  • Double-clique sur l'icône AdwCleaner0.exe pour lancer l'installation
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Sur le menu principal, clique sur Suppression et patiente le temps de l'analyse
  • A la fin du scan, un rapport AdwCleaner(S).txt s'ouvre. Poste le contenu de ce rapport dans ta prochaine réponse
    Le rapport se trouve sous C:\AdwCleaner(S).txt
Tutoriel d'utilisation AdwCleaner en images

----------------------------------------------------------------------------------------------

Ensuite, tu redémarres en mode normal.
Nous allons établir un diagnostic avec cet outil, suis bien les instructions indiquées :

   OTL :

  • Télécharge OTL de OldTimer et enregistre le sur le Bureau
  • Ferme toutes les autres fenêtres et double-clique sur OTL.exe
     /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Vérifie que les cases Tous les utilisateurs, Recherche Lop et  Recherche Purity soient cochées
  • Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit
netsvcs
msconfig
activex
drivers32
/md5start
explorer.exe
wininit.exe
winlogon.exe
userinit.exe
svchost.exe
services.exe
/md5stop
%SYSTEMDRIVE%\*.exe
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%APPDATA%\*.
%APPDATA%\*.exe /s
%systemroot%\*. /mp /s
%systemroot%\Tasks\*.* /s
%systemroot%\system32\*.dll /lockedfiles
%systemroot%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
nslookup http://www.google.fr /c
CREATERESTOREPOINT
  • Clique ensuite sur Analyse et patiente le temps du scan

  • A la fin de l'analyse, les rapports OTL.txt et Extras.txt s'affichent.
  • Les rapports étant trop longs pour le forum, héberge-les sur ce site d'hébergement de fichiers et indique les liens fournis dans ta réponse. Aide en images
    Les rapports sont sauvegardés sur le Bureau.
----------------------------------------------------------------------------------------------

Sont attendus les rapports :
  • AdwCleaner(S).txt
  • liens pour OTL.txt et Extras.txt
@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #2 le: octobre 02, 2012, 21:19:34 »
Bonsoir Chantal11,

Tout d'abord je voudrais te remercie infiniment pour ton aide.

Alors pour répondre à tes questions, le virus a bien supprimé tous mes fichiers (photos, fichiers open office, musiques...absolument tout). Pour l'enlever j'ai essayé de nombreux antivirus, mais celui qui l'a je pense supprimé c'est Norton antivirus (version d'essai). Le problème c'est qu'après la période d'essai, il n'a pas voulu se supprimer...il affichait continuellement que mon PC contenait plusieurs virus. J'ai laissé mon père s'en occuper (pas du tout un pro' de l'informatique) et il a réussi à le retirer de mon ordinateur.

Je vais tenter de faire ce que tu m'as demandé... et je te renverrai par la suite les rapports (si j'y arrive). Je vais faire du mieux que je peux.

Encore merci !

Grano06

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #4 le: octobre 03, 2012, 11:51:24 »
Bonjour,

Tu as posté le rapport de Recherche de AdwCleaner.
Poste le rapport de suppression C:\AdwCleaner(S).txt

D'autre part, la protection système semble désactivée sur ton système.

Vérifie-le dans Panneau de configuration\Système et sécurité\Système  -> Protection du système (volet de gauche)
Dans Paramètres de protection, il faut que le lecteur C soit activé, c'est-à-dire coché.
Si ce n'est pas le cas, coche le lecteur C puis clique sur Appliquer.
http://windows.microsoft.com/fr-CH/windows-vista/Turn-System-Restore-on-or-off

----------------------------------------------------------------------------------------------

  OTL :

  • Ferme toutes les autres fenêtres et double-clique sur OTL.exe
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Copie l'intégralité de ce script ci-dessous (y compris la 1ère ligne :OTL)
    Citer
    :OTL
    SRV - File not found [Auto | Stopped] -- C:\Program Files\McAfee\Common Framework\FrameworkService.exe /ServiceStart -- (McAfeeFramework)
    IE - HKU\S-1-5-21-406069281-3334267927-497853932-1000\..\SearchScopes\{4327FABE-3C22-4689-8DBF-D226CF777FE9}: "URL" = http://plusnetwork.com/?sp=brw&q={searchTerms}
    [2010/08/13 00:40:11 | 000,001,681 | -H-- | M] () -- C:\Users\zerouklane\AppData\Roaming\mozilla\firefox\profiles\0hdqgukc.default\searchplugins\ask.uk.xml
    O6 - HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer: NoControlPanel = 0
    O33 - MountPoints2\{4961ae5b-ce00-11df-9004-0021974ae41a}\Shell\AutoRun\command - "" = f662sjd.exe
    O33 - MountPoints2\{4961ae5b-ce00-11df-9004-0021974ae41a}\Shell\open\Command - "" = f662sjd.exe
    O33 - MountPoints2\{b6d47c72-c212-11de-b2a5-0021974ae41a}\Shell\AutoRun\command - "" = E:\bycfht.exe
    O33 - MountPoints2\{b6d47c72-c212-11de-b2a5-0021974ae41a}\Shell\open\Command - "" = E:\bycfht.exe
    [1 C:\ProgramData\*.tmp files -> C:\ProgramData\*.tmp -> ]
    [1 C:\ProgramData\*.tmp files -> C:\ProgramData\*.tmp -> ]
    [2009/08/22 19:31:05 | 000,000,000 | -HSD | M] -- C:\Users\zerouklane\AppData\Roaming\.#
    @Alternate Data Stream - 156 bytes -> C:\ProgramData\TEMP:CB0AACC9
    @Alternate Data Stream - 128 bytes -> C:\ProgramData\TEMP:8CE646EE
    @Alternate Data Stream - 127 bytes -> C:\ProgramData\TEMP:B623B5B8
    @Alternate Data Stream - 125 bytes -> C:\ProgramData\TEMP:8AB6C1D7

    :files
    C:\Users\zerouklane\AppData\Local\{*}
    ipconfig /flushdns /c

    :Commands
    [EMPTYTEMP]
    [CREATERESTOREPOINT]
  • Colle l'intégralité du script dans le cadre Personnalisation
  • Clique ensuite sur le bouton Correction

  • L'outil lance la suppression, ne pas l'interrompre
  • Si l'outil te demande de redémarrer le PC, tu acceptes
  • Poste le contenu du rapport situé dans C:\_OTL\MovedFiles\********_******.log dans ta prochaine réponse
    les *** sont des chiffres représentant la date [MoisJourAnnée] et l'heure
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnement et endommager Windows /!\

----------------------------------------------------------------------------------------------

  Malwarebyte's Anti-Malware :

  • Télécharge Malwarebytes Anti-Malware en cliquant sur Download Now et enregistre le sur le Bureau
  • Double-clique sur le fichier mbam-setup.exe pour lancer l'installation
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • A la fin de l'installation, veille à ce que l'option Mettre à jour Malwarebytes' Anti-Malware soit cochée
  • Clique sur Terminer
  • Lance Malwarebyte's en double-cliquant sur l'icône sur le bureau
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Les Mises à jour se téléchargent, puis ouvre Malwarebyte's
  • Dans l'onglet Paramètres, puis Paramètres d'examen, sélectionne Afficher dans les résultats, pré-coché pour suppression pour les 2 actions Programmes potentiellement indésirables (PUP) et Modifications potentiellement indésirables (PUM)
  • Dans l'onglet Recherche, coche Exécuter un examen complet puis clique sur Rechercher
  • Sélectionne ton disque dur, puis clique sur Lancer l'examen
  • A la fin du scan, clique sur Afficher les résultats
  • Pour supprimer les éléments détectés, clique sur Supprimer la sélection
  • Si un redémarrage est demandé, clique sur Yes
  • Le rapport mbam-log[date-heure].txt s'ouvre. Poste le contenu de ce rapport dans ta prochaine réponse
----------------------------------------------------------------------------------------------

  USBFix - Recherche :

  • Télécharge UsbFix de El Desaparecido et enregistre-le sur ton Bureau
    Autre lien de téléchargement USBFix
  • /!\ Important -> Branche tous les périphériques externes (clés, disques durs ....)
  • Double-clique sur UsbFix sur ton Bureau
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Clique sur l'option Recherche et laisse l'outil analyser ton système
  • La recherche se lance
  • Le rapport UsbFix.txt s'affiche. Poste le contenu du rapport dans ta prochaine réponse
    Le rapport se trouve sous C:\UsbFix.txt

    Si le Bureau ne réapparait pas, presse Ctrl+Alt+Suppr, Onglet "Fichier", "Nouvelle tâche", tape explorer.exe et valide
---------------------------------------------------------------------------------------------

Sont attendus les rapports :
  • AdwCleaner(S).txt
  • C:\_OTL\MovedFiles\********_******.log
  • mbam-log[date-heure].txt
  • UsbFix.txt
Comment se comporte le système ?

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #5 le: octobre 04, 2012, 19:15:19 »
Bonjour Chantal11 (ou plutôt bonsoir),

Merci pour ta réponse... Alors je vais tenter dans une prochaine réponse de t'envoyer le bon rapport Adwcleaner et faire les manip' que tu m'as demandé. Pour ce qui est de la protection du système, le lecteur C est bien coché (c'est le seul à l'être d'ailleurs...). Est-ce que je dois cocher les autres (PQSERVICE et le disque D) ? J'ai oublié de le mentionner dans mon premier message mais j'ai  une fenêtre windows qui s'affiche à chaque démarrage, avec comme programme  "java sunscripset" et on me demande si c'est bien moi qui l'ai lancé ?? Est-ce que c'est normal à ton avis ?

Encore merci


Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #6 le: octobre 04, 2012, 19:40:01 »
Bonjour,

Citer
Est-ce que je dois cocher les autres (PQSERVICE et le disque D) ?

Non, ne laisse que C coché

Citer
J'ai oublié de le mentionner dans mon premier message mais j'ai  une fenêtre windows qui s'affiche à chaque démarrage, avec comme programme  "java sunscripset" et on me demande si c'est bien moi qui l'ai lancé ??

Nous mettrons Java à jour par la suite, mais désinstalle via Panneau de configuration -> Programmes et fonctionnalités :
Java 2 Runtime Environment, SE v1.4.2_05

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #7 le: octobre 04, 2012, 20:49:36 »
J'ai quelques petits soucis... après la manip' avec OTL mon pc a redémarré mais affiche une fenêtre qui ne me permet pas d'aller plus loin... je ne sais pas quoi faire. J'ai pris des images (6 images) de mon pc mais je n'arrive pas à les joindre car elles sont trop lourdes. Est-ce que tu pourrais me donner un lien où je pourrais te les poster comme pour les rapports trop long ?

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #8 le: octobre 04, 2012, 21:37:43 »
Re,

Essaye sur un de ces sites
http://www.casimages.com/
http://www.zimagez.com/

Mais il n'y avait rien dans le script OTL susceptible de bloquer le système.

@+
 

Hors ligne hyunkel30

  • Ancien du Staff
  • Mega Power Members
  • ****
  • Messages: 21887
  • Le monde est devenu fou ...
Re : PC infecté
« Réponse #9 le: octobre 04, 2012, 21:47:47 »


Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #11 le: octobre 04, 2012, 22:21:37 »
Re,

Tu disais que les images étaient trop lourdes, je pensais que c'était sur le site http://security-x.fr/up/ que je t'avais déjà indiqué (ainsi que le tutoriel d'ailleurs).

Tu es bloqué sur cet écran ?
http://security-x.fr/up/file.php?h=Rb109b8519d06fe4eef8bdb37dd4eea8e

Tu choisis Fr pour Select a keyboard layout puis tu cliques sur Next.
Tu devrais arriver sur cet écran


Tu sélectionnes Réparation du démarrage puis tu retentes de démarrer le système.

Si le système redémarre sur les Options de récupération système, tu sélectionnes alors l'option Restaurer le système et tu tentes une restauration système à une date antérieure.

Le mode sans échec ne fonctionne pas ? tu l'as tenté ?

@+
« Modifié: octobre 04, 2012, 22:24:59 par chantal11 »
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #12 le: octobre 04, 2012, 22:49:18 »
Je n'ai pas eu la même image que celle que tu m'as montré

J'étais bloquée à cette image:

http://security-x.fr/up/file.php?h=Rc8a981b60e44d1b162333c4e430c4d37

J'ai appuyé sur "Restore" et un compte à rebours s'est affiché pour relancer " l'outil de redémarrage système(recommandé)"... mais j'ai appuyé sur finish avant et mon pc a donc redémarré normalement...
Sauf qu'une fenêtre s'est affiché:

Voici l'image :

http://security-x.fr/up/file.php?h=Ra71d8936b2789b47dfe4cc69a75bbcd5

Est-ce que je dois la fermer ou bien "rechercher des solutions" ?
Je peux reprendre la procédure que tu m'as mise précédemment, c'est-à-dire à partir de "Malwarebyte's Anti-Malware" ? ou je recommence l'étape OTL en mode sans échec ?

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #13 le: octobre 04, 2012, 22:58:43 »
Re,

Citer
Est-ce que je dois la fermer ou bien "rechercher des solutions" ?

Non, tu refermes cette fenêtre. Elle est apparue parce que tu as eu un écran bleu.

La restauration système a été effectuée ou pas ?

Tu as un rapport avec l'extension .log dans le dossier C:\_OTL\MovedFiles ?
Si oui, poste-le.

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #14 le: octobre 04, 2012, 23:14:47 »
Re,

Lorsque j'essaye de te mettre le rapport sur " http://security-x.fr/up/" il s'affiche "An error occurred.
This file is forbidden for security reasons."

Que dois je faire ?

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #15 le: octobre 04, 2012, 23:19:00 »
Re,

Le rapport n'est pas très long.
Ouvre-le avec le Bloc-Note et copie/colle son contenu dans ta prochaine réponse.

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #16 le: octobre 04, 2012, 23:25:20 »
Re,

All processes killed
========== OTL ==========
Error: No service named McAfeeFramework was found to stop!
Registry key HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\McAfeeFramework deleted successfully.
File C:\Program Files\McAfee\Common Framework\FrameworkService.exe /ServiceStart not found.
Registry key HKEY_USERS\S-1-5-21-406069281-3334267927-497853932-1000\Software\Microsoft\Internet Explorer\SearchScopes\{4327FABE-3C22-4689-8DBF-D226CF777FE9}\ deleted successfully.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{4327FABE-3C22-4689-8DBF-D226CF777FE9}\ not found.
C:\Users\zerouklane\AppData\Roaming\mozilla\firefox\profiles\0hdqgukc.default\searchplugins\ask.uk.xml moved successfully.
Registry value HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\\NoControlPanel deleted successfully.
Registry key HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{4961ae5b-ce00-11df-9004-0021974ae41a}\ deleted successfully.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{4961ae5b-ce00-11df-9004-0021974ae41a}\ not found.
File f662sjd.exe not found.
Registry key HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{4961ae5b-ce00-11df-9004-0021974ae41a}\ not found.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{4961ae5b-ce00-11df-9004-0021974ae41a}\ not found.
File f662sjd.exe not found.
Registry key HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{b6d47c72-c212-11de-b2a5-0021974ae41a}\ deleted successfully.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{b6d47c72-c212-11de-b2a5-0021974ae41a}\ not found.
File E:\bycfht.exe not found.
Registry key HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{b6d47c72-c212-11de-b2a5-0021974ae41a}\ not found.
Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{b6d47c72-c212-11de-b2a5-0021974ae41a}\ not found.
File E:\bycfht.exe not found.
C:\ProgramData\SPL560E.tmp deleted successfully.
C:\Users\zerouklane\AppData\Roaming\.# folder moved successfully.
ADS C:\ProgramData\TEMP:CB0AACC9 deleted successfully.
ADS C:\ProgramData\TEMP:8CE646EE deleted successfully.
ADS C:\ProgramData\TEMP:B623B5B8 deleted successfully.
ADS C:\ProgramData\TEMP:8AB6C1D7 deleted successfully.
========== FILES ==========
C:\Users\zerouklane\AppData\Local\{003E1F94-561C-455C-9577-83F5BF105849} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{00B76DA5-5364-4C3C-A13C-5DD9F1ECCDCC} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{019B89F8-30B9-44C4-B339-F6FB592DE6D6} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{02100209-488C-41D3-B3A7-910D17D67AB3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{04408281-BD78-4331-8929-4CB19D5CBB80} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{07B08B77-BDF4-4E6A-864A-C3FA8C2D0AC1} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{096F3F8D-CCE2-48A7-87F8-00F99AF1704C} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{098AFF16-4A23-4D42-A856-A67DB6DFB945} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{09D0D389-E3BE-475A-9674-5BDB78CB6035} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{09E1EFB2-3A4C-4820-90EB-AF928C4BA77A} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{0BD158DF-4450-4622-99F0-9D71D3D11F03} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{0D27BA56-CA06-4073-A654-DDC293F01097} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{0DE9BCBF-4556-4400-B84F-B87E4DF4E36F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{0F0BD6B0-892F-429B-A2AC-7558D35EA4DE} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{0F4A94AB-F559-4ECF-9739-5CA92D646E1C} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{1056AB99-FBC5-4F67-84B6-07D4158DFB65} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{130CE4F4-4D4B-4A27-87A5-39AFA2E57B03} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{158F5FE7-BE39-4EE5-8BA1-CA97F2F77A27} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{17817774-7D54-4911-94D3-44386A92556A} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{1895CB5D-B627-4D17-B227-58918940FECB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{1B372CCF-E56F-459C-B02F-E139766E6B91} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{1B8C481C-CD5D-44A3-9CC4-E7357261225D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{20733EB4-DD71-4213-A952-06BB02D140DD} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{226623E6-33BF-4FAB-ABBF-FD3F3207EFD3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{250A009B-CF8D-42E2-AA07-C50F29661568} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{250D9D3D-ACC2-4339-944A-7EE0ABEA0499} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{29C150FC-CA33-4BD2-B930-4631A96ECAE6} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{2BF7E676-A800-4A66-A819-5E53AD87F49B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{2C3B415F-8CBA-432E-96BA-F2A851976FB4} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{2EA537F5-6E58-4F37-938A-05ACF8610968} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{327BD25D-D132-45A9-BBD0-0A1DB680BA94} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{32B17FB8-B861-497C-B32B-E83765407BC6} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{34030E41-7D08-43C0-B5FA-C2EDE68603D4} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{34BC058D-FF47-4CA1-B6FF-0618D2B2E542} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{34FFCB83-BF2A-489E-B686-AD4FAA15C2F7} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3510A93D-B635-4CBF-A7F1-94F06580704F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{352120BB-DC69-42D3-9984-809AB5C758AF} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{36975E39-2BD6-4EE5-9BC2-3111E8EA247B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{372815C2-34B4-4C65-AD3D-1328B27058CD} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{38965499-5ADB-492F-AC8B-AD3C42B7631B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{392A79B1-8BFE-4F5F-A08A-32C316E01AB5} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3B2E2DC4-4A91-4B07-B515-6F3AD416BBC4} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3BD13CD9-2A62-42C0-9DBA-7F0E940118D9} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3BF641B2-43B1-4FF3-B3D8-91CB88CAFC19} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3C2E3046-72DA-4A14-828C-74462A5B0ADB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3C70EDC3-9447-48B8-8117-5919FD92CC3F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3D613D24-A47E-4E6E-84AD-1E397B41E50F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{3EDEA188-8FC4-4F70-B3C5-DB2301428CE4} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{406F1E2F-4F7D-4207-B50D-F90E5E197DEC} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{43D5D4AE-57F3-41C5-B467-3C20A4B472E3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{43F9D4F7-7CAE-4F7C-A01F-36C428B96299} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{445933C1-69A0-4C46-BAD5-58E07DC550AE} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{4460FD91-50F8-4445-BDBF-9EEC0FF14918} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{44EAA363-EBFD-446B-A05B-63FF947BDF77} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{493FF33C-8CD6-48D0-926D-F2BBCE60CFAB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{4C579790-135C-48A0-9254-69097680FF3B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{4CC0374B-36AA-4CBD-9009-2939875CD6B6} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{4CE143B8-8522-4430-BEDF-3525F6946B29} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{4F226650-45D2-4CE8-9986-56FEF81F0ADB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{550C4DC5-E0A7-4DA7-A465-0A4F2890FFCA} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{56E991EA-65F2-4783-8711-A390907E8E85} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{57D94E34-F62C-4166-93C0-7F42A8067818} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{585674E0-6859-4A79-B5AE-9F91579865C3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{5D0E6CBB-DD94-4C72-AB5E-07D5F3805CCA} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{5D594ABB-0BEB-4AEB-B1E2-9ABE7AB45223} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{5E874674-C9D4-41BE-83D7-0F7CE8867B64} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{625783A1-9847-4885-BB6B-E1B16AB42255} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{63CF946B-CE9F-446B-B06B-EA0D9485685D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{66EEA8EA-0D7F-4FA9-A8D7-32E232293CEC} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{67059A1F-50F9-4379-AE07-605930E0171D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{67EBC164-3B02-407A-87B6-B35C9C3F741C} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{67FAB00E-481B-43D9-ADFC-C5173671E2C9} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{69CFA1E9-D0F1-48EA-9FBD-8D58703AA3E4} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{6E11D16F-BDEF-40A2-89FE-ECCAE6B5C176} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{6E1AA6B8-B677-4452-A803-8D04B2C9C741} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{6EAA3BE8-462A-4CC9-8750-76ACF2A5A1B9} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{6FDF8B5A-13F5-40AE-8F45-7F52B4AC5C6F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{70D8BD0D-B147-4B67-8E0C-ABF7CF98475D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{7148F0A6-6813-11D6-A77B-00B0D0142050} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{71F27D63-2FEF-4825-B73D-C9E265B7D1FD} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{72930AD2-0E11-46C4-8A52-7AA46B2A12AA} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{75910550-665E-41CE-AA35-579F0F1BFF03} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{76D79EC9-DEEC-47E8-AD12-E21E35ED4329} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{7A420708-5C63-4F16-96E4-861F9737A1C0} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{7C8B5139-3106-4DDF-9EC8-F275B4328806} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{7DB79114-FDCB-43C0-B4CC-6BC42869F086} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{81A0787E-BFBE-4CA7-8F26-76ABFAE1F857} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{82BAEF7B-D9DA-4BC9-9275-94487249840D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{84620554-B2A8-46FE-A1FD-102ED130F4BB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{859285DF-A82A-480C-929B-854678F43948} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{85F20A4A-7F09-44BC-BC84-96C21F16155B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8870828B-13AC-4B88-8FB9-27224FDB0482} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{891DA6DF-1D5F-4E7D-BFA7-F09973DA2865} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8B3330A0-50D9-493F-9B08-CF2C2B21B1A4} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8CF97B92-0492-4A0F-8A43-48089A05F385} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8DB03F41-F92D-4484-841E-1B57D4EB0EAD} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8EF07921-7684-4654-9D4E-9D33D63DD139} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8F51E559-EC37-49BF-AFEB-CBD8824DE9FB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{8FFC1774-14CE-4930-8CFB-D184236CB372} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{90E31A36-FCE4-4F5F-B4FA-563F52B29F8A} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{91B3CB96-00A0-4580-857F-24656BDE954E} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{93B6F050-109F-470C-96B8-9E0B9FAD6D55} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{94FF1959-F9AB-4F55-BB08-F405936620A3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{97A3AFBE-9AC0-4A82-AA68-E29A1AE49C56} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{98BDF361-4376-4FB3-9896-BF767402FDC1} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{9B348C10-44C3-43BE-B492-2D82ADE318B7} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{9CCE12A7-9CA0-4027-9F1B-F873A1DA392E} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{9CDE0DD4-3079-430D-B547-925EB5450328} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{9F16E10E-D586-4973-814D-11CAEEF7F9E8} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A06CCA56-33EE-496A-827C-91195D4377EE} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A3902BB9-A847-4F9D-8E0C-08024A87D9B9} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A392867F-8235-4F8F-8C57-524383B75941} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A3B83BA6-7A59-434C-B004-DC9995C08190} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A4C92349-4446-4F64-9365-F9B21F7BF86C} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A50A2CA7-46FA-4F5D-92FA-6785D574CAD7} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A521FECB-47AE-455B-AC15-92A67059359C} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A5631419-6135-4592-8F4F-53153ABBFF94} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{A9386E9E-22BA-45EA-9F4C-F58704BF714F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{ABA591EE-9693-4726-8060-5E87F771B381} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{ABD9DD44-2911-4331-97D6-3F2E3E0D0C17} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{B1A92B7B-BAE2-49C2-8644-2FDD48820C18} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{B2E18A11-76BD-4FCD-BA79-B07707287D1B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{B3121C28-E903-4110-95E6-831849AF36F3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{B380A46E-E9AE-4F33-9D0A-A54EF812E205} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{B851E4E6-DFC2-4846-B636-AC4FB149D118} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{B91CF3CA-7502-450D-B8E1-ABAB95ACFDB0} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{BBFD917F-53BC-49BF-AECE-75ED3BE3312F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{BCAD9BDE-13F8-42DF-82E9-2333B29B4DC3} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{BCCB7724-3436-4A32-A93B-9755F2A43160} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{BCE93C40-9D35-4030-AADF-2F530429E101} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{BD146F88-1281-4B8A-8359-24539142117F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{BEFC80C9-6809-4378-A674-5C92786237A8} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C00093B9-E6FB-477D-8518-BC5B473646D8} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C11CAD10-DC7A-4595-AA5A-B9DEFB2D7D9B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C1368147-AA06-4E6B-A794-A41BEA674B6D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C25FA579-F9BF-4D8E-B5A5-C7AA11DB297E} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C33D3670-1850-4D30-8D75-ECB3898A6BFB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C58C53C7-2D71-428A-9D84-3961E464764C} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C5D42656-81B5-460B-A829-DEE58A3C54B1} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C6CFA272-24DC-487C-A39D-0EDA2C729ABC} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C73C7DAE-A6A6-404D-BCF3-F954ACC0BA78} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C7CC2A5E-8266-4E2A-B383-6EAD5E542389} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C87DC4CE-989D-4AFF-9F3F-3C1D98B55F2D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{C9963304-8CFE-4010-8FE5-1122FAB3C21B} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{CD72B694-003A-47EC-B76E-D775DAAE5DFA} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{CEACB75E-AE4C-4CA6-BD95-C5CFB59C19F0} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{CF81E400-C1D9-403D-B191-E98C58AE2687} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{D1CE72E0-CFBF-4BAE-84C6-006BCD69FDA1} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{D24FFE2A-5904-4A5F-826C-6CBE0AD9E038} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{D5C53727-2A93-457E-B9FD-1E993557783E} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{D647DD7D-E1A0-46CC-A438-CDEBFD0019E1} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{D68F0CAD-714D-48E2-868A-5038D7A5A80E} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{D77E7224-1006-4306-B5DA-4BBE22635E57} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{DB0D66D5-7DA8-40DE-A61D-CF37BEBF2A11} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{DCCC61AC-75C4-4D5E-9EE5-C4E143F2A803} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E0AC1696-BFAD-4C95-8B36-EAA4CB88B295} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E21C7884-99DC-4366-ACDC-7A059AB4316E} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E54CBB0A-9A3D-4213-9159-8FE9E072A3D9} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E772FD17-E60B-4980-81AF-15CD9B206042} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E7E1E005-820C-45C2-BD93-693B1B50162A} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E7E37A89-9071-4941-81CB-1C56EA52D1C6} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{E9B49931-F9D1-429A-AA8C-89321201A8DE} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{EBB60150-6E77-4EE1-B01F-1C147E374F64} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{ED30C683-C225-42BC-820F-D3BEFEDB745D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{EE7EA5C8-31C4-4CB1-A0E9-138AC092C2FB} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{F031E9FF-CE9B-4A62-9233-9D624BAEC05A} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{F057711D-7998-4119-B47C-D2C7760B9C39} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{F239E653-C018-4B29-A477-62D58C1861F5} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{F463EA8C-8217-46E9-A26E-24C3B5439DD1} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{F9C18450-5FF9-494F-AEF4-79186621B73F} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FADDA0C8-6DC1-485B-AB66-715427FA7165} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FB2E0D2F-E712-4C04-828D-F26361217A47} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FB7EEA70-EE1E-448C-9A1D-6CF1CBD8D5B6} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FC59D34A-B2AA-4968-AA24-6D352A18FF4D} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FCEDAF87-8171-4884-8721-2E1E790E31F8} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FD93F39A-C4F1-4CF2-81A4-290C72B5FFC8} folder moved successfully.
C:\Users\zerouklane\AppData\Local\{FDCCE749-43DD-47E1-9C16-CCB503A64749} folder moved successfully.
< ipconfig /flushdns /c >
Configuration IP de Windows
Cache de r‚solution DNS vid‚.
C:\Users\zerouklane\Desktop\cmd.bat deleted successfully.
C:\Users\zerouklane\Desktop\cmd.txt deleted successfully.
========== COMMANDS ==========
 
[EMPTYTEMP]
 
User: All Users
 
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 33170 bytes
 
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
 
User: Public
 
User: zerouklane
->Temp folder emptied: 1883017 bytes
->Temporary Internet Files folder emptied: 1280854 bytes
->Java cache emptied: 0 bytes
->FireFox cache emptied: 97862540 bytes
->Google Chrome cache emptied: 0 bytes
->Flash cache emptied: 847 bytes
 
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 537683 bytes
%systemroot%\system32\config\systemprofile\Local Settings\Temporary Internet Files folder emptied: 0 bytes
RecycleBin emptied: 0 bytes
 
Total Files Cleaned = 97,00 mb
 
System Restore Service not available.
 
OTL by OldTimer - Version 3.2.70.1 log created on 10042012_193710

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #17 le: octobre 04, 2012, 23:33:24 »
Re,

OK, tu enchaînes sur Malwarebytes.

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #18 le: octobre 04, 2012, 23:39:13 »
Re,

Merci  :)

a+

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #19 le: octobre 04, 2012, 23:44:02 »
Re,

L'analyse avec Malwarebytes va prendre un peu de temps.

On se retrouvera demain sûrement  :AAC
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #20 le: octobre 05, 2012, 20:02:22 »
Bonsoir Chantal11  :),

Effectivement, tu as eu raison l'analyse avec Malwarebytes a été assez longue... :triste:
J'ai rassemblé tout les rapports que tu m'as demandé :

AdwCleaner(S).txt

http://security-x.fr/up/file.php?h=Rc0cfd1464716a33d9bdae1d033c5185a

mbam-log[date-heure].txt

http://security-x.fr/up/file.php?h=Rc0cfd1464716a33d9bdae1d033c5185a

UsbFix.txt

http://security-x.fr/up/file.php?h=Rddca8e6805acc63c3a309b877ce6f4be

a+

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #21 le: octobre 05, 2012, 20:37:25 »
Bonsoir,

Citer
AdwCleaner(S).txt

http://security-x.fr/up/file.php?h=Rc0cfd1464716a33d9bdae1d033c5185a

mbam-log[date-heure].txt

http://security-x.fr/up/file.php?h=Rc0cfd1464716a33d9bdae1d033c5185a

OK pour le rapport AdwCleaner, mais du coup, tu me l'as envoyé deux fois, ce qui fait que je n'ai pas le rapport Malwarebytes.
Tu peux poster ce rapport Malwarebytes s'il te plaît ?

Pour USBFix, tu avais bien connecté tous les supports amovibles dont tu disposes ?

  USBFix - Nettoyage :

  • /!\ Important -> Branche tous les périphériques externes (clés, disques durs ....)
  • Double-clique sur UsbFix sur ton Bureau
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Clique sur l'option Suppression et laisse l'outil travailler
  • Le rapport UsbFix.txt s'affiche. Poste le rapport en pièce jointe dans ta prochaine réponse
    Le rapport se trouve sous C:\UsbFix.txt

    Si le Bureau ne réapparait pas, presse Ctrl+Alt+Suppr, Onglet "Fichier", "Nouvelle tâche", tape explorer.exe et valide
Sont attendus les rapports :
  • mbam-log[date-heure].txt
  • UsbFix.txt
Comment se comporte le système ?

@+

PS : je ne sais pas si je vais pouvoir me reconnecter ce soir.
Je te répondrai sinon demain.
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #22 le: octobre 05, 2012, 21:30:15 »
Re,

Au moment de la suppression avec Usbfix, le programme a planté à 14%. Je n'ai pas eu accès à mon bureau... la manip' contrôle alt supp' n'ayant pas marché... j'ai du l'éteindre de force.  :oups:
Je vais réessayer la suppression et je t'enverrais les rapports demandés.

A+


Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #23 le: octobre 05, 2012, 22:38:30 »
Re,

Mon ordinateur a planté 3 fois ... je n'ai donc plus retenté la suppression avec Usbfix (j'avais bien branché toutes mes clé USB et mp3).
Voici le rapport mbam-log[date-heure].txt : http://security-x.fr/up/file.php?h=R4be7486cc6764641ba7152def4e5bfcb

Je trouve que le pc est plus rapide que d'habitude notamment au moment du démarrage. J'ai bien récupéré ma page d'accueil Google sur Firefox... et plus de pubs à l'horizon. C'est déjà beaucoup je trouve  ;D

Par contre, j'aurais voulu savoir si c'était normal que dans mon disque C, il y ait des fichiers (auxquels je n'ai pas accès) avec des noms composés de chiffres et de lettres ?

Bonne soirée

A demain  :)

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #24 le: octobre 06, 2012, 08:42:03 »
Bonjour,

Pour USBFix, relance le en Mode sans échec et poste le rapport.

Pour les dossiers créés que tu signales, ils ont été créés ces jours-ci ?

Ensuite, tu vas créer un point de restauration manuel et m'indiquer si ce point est bien créé.
http://forum.security-x.fr/windows-vista/%28tutoriel%29-creer-un-point-de-restauration-sous-windows-vista/

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #25 le: octobre 06, 2012, 20:58:20 »
Bonsoir :),

La suppression sur Usbfix a bien fonctionné en mode sans échec  ;D
Voici le rapport: http://security-x.fr/up/file.php?h=R23d1ae60346254c4210fd93181cec12f

J'ai également fait le point de restauration en suivant ton tuto'.
Concernant ta question sur les dossiers sur le disque C, je ne sais pas du tout... :-\

a+

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #26 le: octobre 07, 2012, 09:30:43 »
Bonjour,

Citer
La suppression sur Usbfix a bien fonctionné en mode sans échec

OK, c'est parfait

Citer
J'ai également fait le point de restauration en suivant ton tuto'.

Tu me rassures alors.
C'est OTL qui n'arrivait pas à créer un point de restauration.
Tout va bien donc de ce côté là.

Citer
Concernant ta question sur les dossiers sur le disque C, je ne sais pas du tout...

On va faire une vérification de toutes façons sur ton système.

Tu supprimes manuellement le fichier OTL.exe enregistré sur ton Bureau (clic-droit -> Supprimer)

Tu télécharges cette version -> http://oldtimer.geekstogo.com/OTL.exe que tu enregistres sur ton Bureau.

Tu relances une analyse comme indiqué ici et tu postes le rapport OTL.txt obtenu.

@+


Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #27 le: octobre 07, 2012, 21:55:56 »
Bonsoir Chantal11,

Voici le rapport OTL.txt : http://security-x.fr/up/file.php?h=Ra2f9d17cc9cebd04a0ef0cecb77a649b

Encore merci pour ton aide... Je t'avouerais que moi je n'y comprend pas grand chose, je ne fais pratiquement que suivre tes directives.

Bonne soirée  ;)

A +

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #28 le: octobre 08, 2012, 12:28:21 »
Bonjour,

  OTL :

  • Ferme toutes les autres fenêtres et double-clique sur OTL.exe
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Copie l'intégralité de ce script ci-dessous (y compris la 1ère ligne :OTL)
    Citer
    :OTL
    IE - HKU\S-1-5-21-406069281-3334267927-497853932-1000\..\SearchScopes,BrowserMngrDefaultScope = {0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9}
    CHR - plugin: Babylon Chrome Plugin (Enabled) = C:\Users\zerouklane\AppData\Local\Google\Chrome\User Data\Default\Extensions\dhkplhfnhceodhffomolpfigojocbpcb\1.0_0\BabylonChromePI.dll
    CHR - plugin: Hotbar Firefox Plugin (Enabled) = C:\Program Files\Mozilla Firefox\plugins\npclntax_HotbarSA.dll

    :Commands
    [EMPTYTEMP]
  • Colle l'intégralité du script dans le cadre Personnalisation
  • Clique ensuite sur le bouton Correction

  • L'outil lance la suppression, ne pas l'interrompre
  • Si l'outil te demande de redémarrer le PC, tu acceptes
  • Poste le contenu du rapport situé dans C:\_OTL\MovedFiles\********_******.log dans ta prochaine réponse
    les *** sont des chiffres représentant la date [MoisJourAnnée] et l'heure
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnement et endommager Windows /!\

----------------------------------------------------------------------------------------------

  Sous Chrome, désinstalle les extensions Babylon et Hotbar si toujours présentes
Désinstallation d'extensions - Centre d'aide Google Chrome

----------------------------------------------------------------------------------------------

Nous pourrons ensuite mettre à jour les plugins/extensions à risque.

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #29 le: octobre 08, 2012, 21:15:40 »
Bonsoir Chantal11  :),

Voici le rapport OTL: http://security-x.fr/up/file.php?h=Reed043c5dd131e5b8da0128fca4c01dc

Concernant Google chrome, il me semble que je l'ai jamais téléchargé...

A+

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #30 le: octobre 09, 2012, 12:16:09 »
Bonjour,

OK pour le rapport OTL.

Citer
Concernant Google chrome, il me semble que je l'ai jamais téléchargé...

Pourtant il semble bien être présent.
Si tu ne l'utilises pas, désinstalle-le via Programmes et fonctionnalités.

---------------------------------------------------------------------------------------------

  Désinstalle Java(TM) 6 Update 31 via Panneau de configuration -> Programmes et fonctionnalités.

Installe la dernière version Java 7 Update 7
http://www.java.com/fr/download/

---------------------------------------------------------------------------------------------

  SX Check&Update :

  • Télécharge SX Check&Update de igor51 et enregistre-le sur ton Bureau
  • Ferme toutes les applications, y compris ton navigateur
  • Double-clique sur SXC&U.exe pour lancer l'application
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Au menu principal, clique sur le bouton Rapport
  • Copie-colle le contenu de ce rapport dans ta prochaine réponse.
Si ton antivirus émet une alerte ou bloque l'outil, il faut le désactiver temporairement (le fichier SXC&U.exe est sûr)

---------------------------------------------------------------------------------------------

Est attendu le rapport SX Check&Update.

Comment se comporte le système ?

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #31 le: octobre 09, 2012, 21:14:18 »
 Bonsoir Chantal11  :),

J'ai bien désinstallé Google chrome  :sup:
J'ai également supprimé Java(TM) 6 Update 31. Par contre à la fin de l'installation de la dernière version, cette fenêtre est apparue : http://security-x.fr/up/file.php?h=Rbc927a24bbe9d094fec00882bd43bd07

Pour SX Check&Update, je l'ai bien installé et mis sur mon bureau mais il ne veut pas s’exécuter. J'ai beau cliquer une dizaine de fois dessus, le programme ne démarre pas. Que faire ?

En allumant mon pc, j'ai eu beaucoup de "messages d'erreurs":

http://security-x.fr/up/file.php?h=R1d44d0ef857900ae305309f2fd59ddca

http://security-x.fr/up/file.php?h=R66051fdb7504bb811ada86cb7147dc89

http://security-x.fr/up/file.php?h=R8b4f594c183386d72c13565745b51ed9

Bizarrement, en ayant éteint la fenêtre qui me signalait que ma version d'Adobe n'était pas récente...  SX Check&Update s'est ouvert. Je te poste le rapport immédiatement via la "pc infecté" ;)

A toute


Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #32 le: octobre 09, 2012, 21:22:51 »

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #33 le: octobre 09, 2012, 21:37:21 »
Re,

Mets à jour Firefox, une toute nouvelle version 16.0 est sortie juste aujourd'hui.

Nous allons procéder à une vérification/réparation des fichiers système :

Démarrer --> Tous les programmes --> Accessoires --> Clic-droit sur Invite de commandes --> Exécuter en tant qu'administrateur --> tu tapes

sfc /scannow

Tu laisses faire l'analyse.
En fin d'analyse, un message t'indiquera si des fichiers corrompus ont été réparés.


Nous pourrons ensuite finaliser la procédure de désinfection, mais tu as quand même beaucoup de souci sur ce Vista.
Vista est bien authentique ?

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #34 le: octobre 09, 2012, 22:09:57 »
Re,

Je n'ai pas trouvé de lien pour télécharger Firefox 16.0  :-\

Vista est bel et bien authentique...  :triste:

Ces bugs ont commencé après l'entrée du premier virus qui a effacé tous mes fichiers.

A+

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #35 le: octobre 09, 2012, 22:23:39 »
Re,

Pour Firefox, tu peux mets à jour directement via Firefox -> Aide -> A propos de Firefox
Sinon, voici le lien -> http://www.mozilla.org/fr/firefox/fx/

  TDSSKiller :

  • Télécharge TDSSKiller de Kaspersky et enregistre-le sur ton Bureau
  • Double-clique sur TDSSKiller.exe
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Clique sur Change parameters et coche la case Loaded modules. Le message Reboot is required s'affiche.
    Il faut le valider en cliquant sur Reboot now.
  • Au redémarrage, valider la demande Voulez-vous exécuter ce fichier (Editeur Kasperky.Labs).
    L'outil TDSSKiller se relance.
  • Clique de nouveau sur Change parameters et coche dans Additionnal options les cases Verify driver digital signatures et Detect TDLFS file system. Valide par OK
  • Clique sur Start scan pour lancer l'analyse. Laisse travailler l'outil sans l'interrompre.
  • En fin d'analyse, si l'outil a trouvé des éléments suspects ou malicieux, laisse les options indiquées par l'outil pour l'action à effectuer :
    • Si TDSS.tdl2 est détecté, l'option delete soit cochée par défaut
    • Si TDSS.tdl3 est détecté, l'option Cure soit bien cochée
    • Si TDSS.tdl4 (mbr) est détecté, l'option Cure soit bien cochée
    • Si Suspicious object est indiqué, l'option Skip soit cochée
  • Clique ensuite sur Continue, puis clique sur Reboot computer
  • Au redémarrage, poste le rapport TDSSKiller.Version_Date_Heure_log.txt dans ta réponse sur le forum
    Le rapport TDSSKiller.Version_Date_Heure_log.txt est enregistré sous C:\TDSSKiller.Version_Date_Heure_log.txt
Tutoriel d'utilisation TDSSKiller en images

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #36 le: octobre 09, 2012, 22:59:09 »
Re,

Mise à jour de Firefox réussie  :)

Par contre pour TDSSKiller, à la fin je n'ai pas de "Reboot computer"... C'est normal ?

A+

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #37 le: octobre 09, 2012, 23:05:40 »
Re,

Le bouton Reboot computer n'est pas apparu, car l'outil n'a pas eu besoin de faire redémarrer le système.

Peux-tu poster le rapport TDSSKiller.Version_Date_Heure_log.txt qui est enregistré sous C:

@+
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #38 le: octobre 09, 2012, 23:09:07 »

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #39 le: octobre 10, 2012, 10:31:59 »
Bonjour,

Rien à signaler dans le rapport TDSSKiller.

Le PC ayant redémarré aujourd'hui, comment se comporte-t-il ?

@+

Edit : J'ai voulu revoir ton dernier rapport OTL pour contrôle, mais il n'est plus accessible.

Citer
Je n'ai pas reformaté le pc puisque le virus a lui même effacé tous mes fichiers... Depuis, sur mon PC s'affiche que le disque D est complet.

Tu n'as donc pas ré-installé Vista, tu en es bien sûr ?
As-tu un dossier Windows.old sous C: ? et sous D: ?
Qu'est-ce que représente le lecteur D: ?
« Modifié: octobre 10, 2012, 15:18:16 par chantal11 »
 

Hors ligne Grano06

  • Membres
  • Members
  • Messages: 22
Re : PC infecté
« Réponse #40 le: octobre 10, 2012, 20:53:18 »
Bonjour Chantal11  :),

Le PC est réellement beaucoup plus rapide ça c'est certain  ;D Et même plus rapide que les autres PC de la maison qui sont eux plus récents que celui-ci.

Voici le rapport OTL: http://security-x.fr/up/file.php?h=R35861907b24646be8e7f84d953b4bb9c

J'en suis sure... le virus avait supprimé ou pris (ça j'en sais rien) que mes fichiers personnels. Je ne m'y connais vraiment pas en informatique donc je ne sais pas du tout comment on fait pour ré-installer tout un système.

Il n'y a pas de dossier Windows.old dans le disque C: ni dans le D: .

Voici ce que je vois dans le disque D (Cf. images)

[Fichier joint supprimé par l'administrateur]

Hors ligne chantal11

  • Admin Formation
  • Mega Power Members
  • ****
  • Messages: 25135
    • Windows 10 - Windows 8 - Windows 7 - Windows Vista
Re : PC infecté
« Réponse #41 le: octobre 10, 2012, 21:12:00 »
Bonsoir,

C'est bon pour le rapport OTL.
C'était le 2ème rapport que je voulais, j'ai pu le récupérer  ;)

Donc ta partition D reçoit les sauvegardes que tu as paramétrées.
Il y a apparemment une sauvegarde tous les jours et si tu n'as pas fait du vide, ta partition a fini par être saturée.
C'est pour cette raison que tu as un message qui te signale que la sauvegarde n'a pas pu se faire.

Regarde de quand date la dernière sauvegarde, tu devrais pouvoir y récupérer quelques fichiers.

Nous allons déjà finaliser la procédure de désinfection.

---------------------------------------------------------------------------------------------

  Purge points de restauration :

  • Ferme toutes les autres fenêtres et double-clique sur OTL.exe
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
  • Copie l'intégralité de ce script ci-dessous
:Commands
[CLEARALLRESTOREPOINTS]
[EMPTYTEMP]
  • Colle l'intégralité du code dans le cadre Personnalisation
  • Clique ensuite sur le bouton Correction
  • Si l'outil te demande de redémarrer le PC, tu acceptes
---------------------------------------------------------------------------------------------

  Désinstallation des outils utilisés :

Tu peux garder Malwarebytes et scanner ton système régulièrement avec en complément des analyses de ton antivirus.
Ne pas oublier toutefois, avant de lancer l'analyse, de faire une recherche de mises à jour de Malwarebytes, dans l'onglet Mise à jour

  • Ferme toutes les autres fenêtres et double-clique sur OTL.exe
    /!\ Sous Vista et Windows 7, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
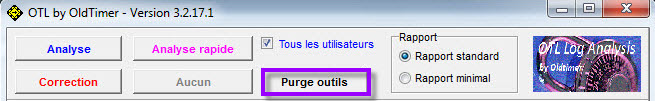
  • Clique sur Purge d'outils

  • Valide l'avertissement par OK et laisse le pc redémarrer
  • Relance AdwCleaner et clique sur Désinstaller
  • Relance USBFix et clique sur Désinstaller
  • Supprime SXCU de ton Bureau
  • Supprime tous les rapports générés restants
---------------------------------------------------------------------------------------------

  Quelques précisions et conseils :


  • D'une manière générale, il faut être prudent sur le net et ne pas cliquer sur tout ce qui paraît attrayant.
Pourquoi et comment je me fais infecter ?

/!\ Toujours privilégier le téléchargement d'une application sur le site de l'éditeur

/!\ Bien lire les accords de licence avant toute installlation, des études ont montré que La France est championne du monde de malwares !

/!\ Etre vigilant au moment de l'installation d'une application, Stop la pub !

/!\ Sauvegarder régulièrement les données personnelles sur un support externe

/!\ Ne jamais ouvrir une pièce-jointe dans un mail d'un expéditeur inconnu

/!\ Par précaution, change tous tes mots de passe


  • Maintenir son antivrus à jour et analyser le système régulièrement, avec en parallèle un scan avec Malwarebytes


  • Tenir son système à jour, au niveau des mises à jour Windows Update, sans oublier les logiciels installés.
    Vérifier aussi d'avoir toujours la dernière version de Java et Flash Player
    Il faut l'installer Flash Player sous chaque navigateur présent sur le système
    Penser à décocher les options proposées en même temps que Java et Flash Player (Barre Google, Scan McAfee ....
    Maintenir Java, Adobe Reader et le player Flash à jour
    Exploitation SWF/PDF et Java - système non à jour = danger


  • Au niveau de Firefox, tu peux sécuriser ta navigation
    Firefox sécurisé


    /!\ Une attitude responsable sur le net est la meilleure protection pour ton système
    Eviter les comportements à risques (cracks/keygens, P2P, streaming illégal, pornographie, etc.)

  • Il faut être vigilant avec les supports amovibles. Nous avons vacciné ton système et les supports amovibles connectés.

Il faudra le faire aussi pour tout autre nouveau support
Guide sécurisation Windows face aux menaces infectieuses USB

[/list]

N'hésite pas si tu as des questions.

Pour en savoir plus, clique sur l'image pour télécharger ce PDF
 

Tags: