Re,
Il faut être vigilant à tout moment, les éditeurs de malwares cherchent par tout moyen de "piéger" l'utilisateur afin de générer plus de traffic et plus de recettes.
C'était quel programme que tu avais désinstallé ?Il faut être plus vigilant sur ce qui est validé lors de l'installation ou la désinstallation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec. Il faut décocher les cases des sponsors.
Stop la pub !Exemple sur l'
Installation d'une application sponsorisée, les pièges à éviter !Tu appliques les procédures dans l'ordre où elles sont présentées.
/!\ Les outils ne doivent être lancés qu'une seule fois afin de ne pas fausser les rapports demandés. /!\--------------------------------------------------------------------------------------------------------------
Désinstalle via
Panneau de configuration -> Désinstaller un programme (
si présents) :
Adwares/Programmes indésirables :
hohosearch
Social2Searchainsi que
Adobe Shockwave Player 12.0 (version obsolète)
Si un programme ne veut pas se désinstaller, tu passes au suivant.--------------------------------------------------------------------------------------------------------------
FRST - Correctif :- Ouvre le Bloc-notes (Démarrer => Tous les programmes => Accessoires => Bloc-notes)
- Copie/colle la totalité du contenu de la zone Code ci-dessous dans le Bloc-notes
start
CreateRestorePoint:
CloseProcesses:
HKLM-x32\...\RunOnce: [Update] => C:\Users\Dimitri\AppData\Roaming\ASPackage\ASPackage.exe /runonce
HKU\S-1-5-21-158807917-685269732-3999486585-1001\...\Run: [WindApp] => "C:\Users\Dimitri\AppData\Roaming\Store\WindApp\WindApp.exe" /winstartup
HKU\S-1-5-21-158807917-685269732-3999486585-1001\...\Run: [Selection Tools] => "C:\Users\Dimitri\AppData\Roaming\WTools\Selection Tools\Selection Tools.exe" /winstartup
AutoConfigURL: [S-1-5-21-158807917-685269732-3999486585-1001] => hxxp://un-stop.info/wpad.dat?935df2f0da3056ca8fb3a63a3027067e11474345
Tcpip\..\Interfaces\{93db9813-e588-4c60-ad69-08e559985948}: [DhcpNameServer] 40.25.1.12
ManualProxies: 0hxxp://un-stop.info/wpad.dat?935df2f0da3056ca8fb3a63a3027067e11474345
FF NewTab: hxxp://d2ucfwpxlh3zh3.cloudfront.net/?ts=AHEqBHQrAnIkAk..&v=20160611&uid=AD153433ADAAFE9A8F74FD1F676BE531&ptid=nbyfr&mode=loadm
FF DefaultSearchEngine: hohosearch
FF SelectedSearchEngine: hohosearch
FF Homepage: hxxp://d2ucfwpxlh3zh3.cloudfront.net/?ts=AHEqBHQrAnIkAk..&v=20160611&uid=AD153433ADAAFE9A8F74FD1F676BE531&ptid=nbyfr&mode=loadm
FF SearchPlugin: C:\Users\Dimitri\AppData\Roaming\Profiles\v6obkgpc.default\searchplugins\9y5cfjj4.xml [2016-06-13]
FF Extension: GsearchFinder - C:\Users\Dimitri\AppData\Roaming\Profiles\v6obkgpc.default\Extensions\@A3592ADB-854A-443A-854E-EB92130D470D.xpi [2016-06-12]
CHR HKU\S-1-5-21-158807917-685269732-3999486585-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [lmjegmlicamnimmfhcmpkclmigmmcbeh] - hxxps://clients2.google.com/service/update2/crx
R2 bydydunezbt; C:\Program Files (x86)\35444335-1465770327-3135-5733-333133324435\knspC33C.tmp [181760 2016-06-16] () [Fichier non signé]
R2 rofitegozbt; C:\Program Files (x86)\35444335-1465770327-3135-5733-333133324435\knsqA7E6.tmp [148992 2016-06-17] () [Fichier non signé]
S2 QqrCloudsrv; "C:\Program Files (x86)\Qiqerylugase\QqrCloudsrv.html5" {79740E79-A383-47A7-B513-3DF6563D007F} {8C4CE252-7DB2-4F8E-8E76-BAD0E5826A83} [X]
2016-06-15 22:02 - 2016-06-15 22:02 - 01159905 _____ C:\WINDOWS\SysWOW64\vnsBDEA.tmp
2016-06-13 21:57 - 2016-06-13 21:57 - 01238294 _____ C:\WINDOWS\SysWOW64\vns510D.tmp
2016-06-13 01:26 - 2016-06-13 01:26 - 00000000 ____D C:\Users\Dimitri\AppData\Roaming\MCorp
2016-06-13 01:22 - 2016-06-13 01:22 - 00003242 _____ C:\WINDOWS\System32\Tasks\{C3A4A66B-75FA-4E43-9F94-94E2844FC9BB}
2016-06-13 01:14 - 2016-06-13 01:21 - 00000000 ____D C:\Users\Dimitri\AppData\Local\app
2016-06-13 01:11 - 2016-06-13 01:18 - 00009056 _____ C:\WINDOWS\System32\Tasks\Qiqerylugase Cloud
2016-06-13 01:11 - 2016-06-13 01:18 - 00000000 ____D C:\Users\Dimitri\AppData\Local\3810282D-6C19-47B0-8283-5C6C29A7E108
2016-06-13 01:10 - 2016-06-13 01:12 - 00000936 _____ C:\WINDOWS\SysWOW64\${LOGFILE}
2016-06-13 00:27 - 2016-06-13 00:27 - 00000000 ____D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Social2Sear
2016-06-13 00:25 - 2016-06-17 13:38 - 00000000 ____D C:\Program Files (x86)\35444335-1465770327-3135-5733-333133324435
2016-06-13 00:25 - 2016-06-13 01:23 - 00000000 ____D C:\Users\Dimitri\AppData\Roaming\WTools
2016-06-13 00:24 - 2016-06-13 01:18 - 00000000 ____D C:\Users\Dimitri\AppData\Roaming\Store
2016-06-13 00:24 - 2016-06-13 01:12 - 00000000 ____D C:\Users\Dimitri\AppData\Roaming\Nosibay
2016-06-12 22:44 - 2016-06-12 22:50 - 00000000 ___HD C:\WINDOWS\msdownld.tmp
2016-06-13 00:23 - 2016-06-13 00:25 - 0001263 _____ () C:\Users\Dimitri\AppData\Roaming\Bubble Dock.boostrap.log
2016-06-13 00:24 - 2016-06-13 00:24 - 0005720 _____ () C:\Users\Dimitri\AppData\Roaming\Bubble Dock.installation.log
2016-06-13 00:25 - 2016-06-13 00:25 - 0000078 _____ () C:\Users\Dimitri\AppData\Roaming\Selection Tools.installation.log
2016-06-13 00:23 - 2016-06-13 00:23 - 0000097 _____ () C:\Users\Dimitri\AppData\Roaming\WindApp.boostrap.log
2016-06-13 00:24 - 2016-06-13 00:24 - 0000078 _____ () C:\Users\Dimitri\AppData\Roaming\WindApp.installation.log
2016-05-23 11:50 - 2016-05-23 18:05 - 01388448 _____ C:\Users\Public\VOIP.dat
C:\Program Files (x86)\SrpnFiles
C:\Program Files (x86)\Qiqerylugase
C:\Users\Dimitri\AppData\Roaming\ASPackage
C:\WINDOWS\b1889d94ed7982d76263879bbc08e6d8.exe
Task: {33C8C490-EF17-4C50-B738-F3E179839151} - System32\Tasks\Qiqerylugase Cloud => C:\Program Files (x86)\Qiqerylugase\QqrCloudtsk.exe
Task: {7A14260D-CB42-4969-97CD-FA9DE4B76085} - System32\Tasks\{C3A4A66B-75FA-4E43-9F94-94E2844FC9BB} => pcalua.exe -a C:\WINDOWS\b1889d94ed7982d76263879bbc08e6d8.exe
ShortcutWithArgument: C:\Users\Dimitri\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\Internet Explorer.lnk -> C:\Program Files\Internet Explorer\iexplore.exe (Microsoft Corporation) -> "hxxp://safebrowsing.biz/?ssid=1465770277&a=1059991&src=sh&uuid=4719cfe7-3f78-4b0b-abfb-fa65d78912c0"
ShortcutWithArgument: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Avast SafeZone Browser.lnk -> C:\Program Files\AVAST Software\SZBrowser\launcher.exe (Avast Software) -> "hxxp://safebrowsing.biz/?ssid=1465770277&a=1059991&src=sh&uuid=4719cfe7-3f78-4b0b-abfb-fa65d78912c0"
ShortcutWithArgument: C:\Users\Public\Desktop\Avast SafeZone Browser.lnk -> C:\Program Files\AVAST Software\SZBrowser\launcher.exe (Avast Software) -> "hxxp://safebrowsing.biz/?ssid=1465770277&a=1059991&src=sh&uuid=4719cfe7-3f78-4b0b-abfb-fa65d78912c0"
Hosts:
EmptyTemp:
end- Enregistre le fichier sur ton Bureau (au même endroit que FRST) sous le nom fixlist.txt
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur FRST64.exe
/!\ Sous Vista, Windows 7, 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique une seule fois sur Corriger et patiente le temps de la correction
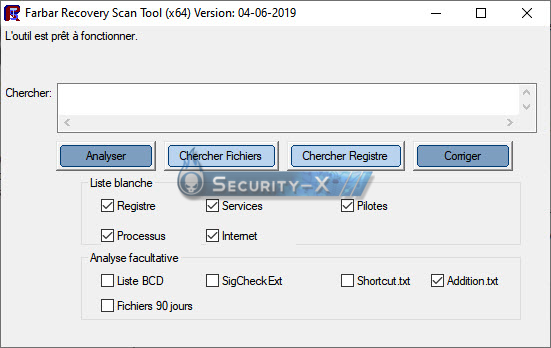
- Accepte le redémarrage du système si demandé
- L'outil va créer un rapport de correction Fixlog.txt. Poste ce rapport dans ta réponse.
/!\ Ce script a été établi pour cet utilisateur, il ne doit, en aucun cas, être appliqué sur un autre système, au risque de provoquer de graves dysfonctionnements et endommager Windows /!\--------------------------------------------------------------------------------------------------------------
AdwCleaner - Scanner :- Télécharge AdwCleaner de Xplode et enregistre le fichier sur ton Bureau
Patiente le temps que ton navigateur te propose le téléchargement à enregistrer, sans cliquer nulle part, surtout pas sur les sponsors de la page
- Ferme toutes les applications, y compris ton navigateur
- Double-clique sur l'icône AdwCleaner.exe pour lancer l'outil
/!\ Sous Vista, Windows 7, 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
- Sur le menu principal, clique sur Scanner
- Les éléments détectés s'affichent dans les différents onglets. Clique sur Rapport
- Un rapport AdwCleaner(Sx).txt s'ouvre. Poste ce rapport dans ta prochaine réponse
Le rapport se trouve sous C:\AdwCleaner\AdwCleaner(Sx).txt (ou C:\Program Files (x86)\AdwCleaner)
Sous Internet Explorer et Edge, le filtre SmartScreen peut déclencher une alerte. Cliquer sur Actions ou Informations complémentaires puis sur Exécuter quand mêmeSi ton antivirus émet une alerte ou bloque l'outil, il faut le désactiver temporairement (le fichier AdwCleaner.exe est sûr) Tutoriel d'utilisation AdwCleaner en images--------------------------------------------------------------------------------------------------------------
Sont attendus les rapports
Fixlog
AdwCleaner-Scanner@+





